
Cyberassurance PME : pourquoi les assureurs durcissent leurs conditions en 2026
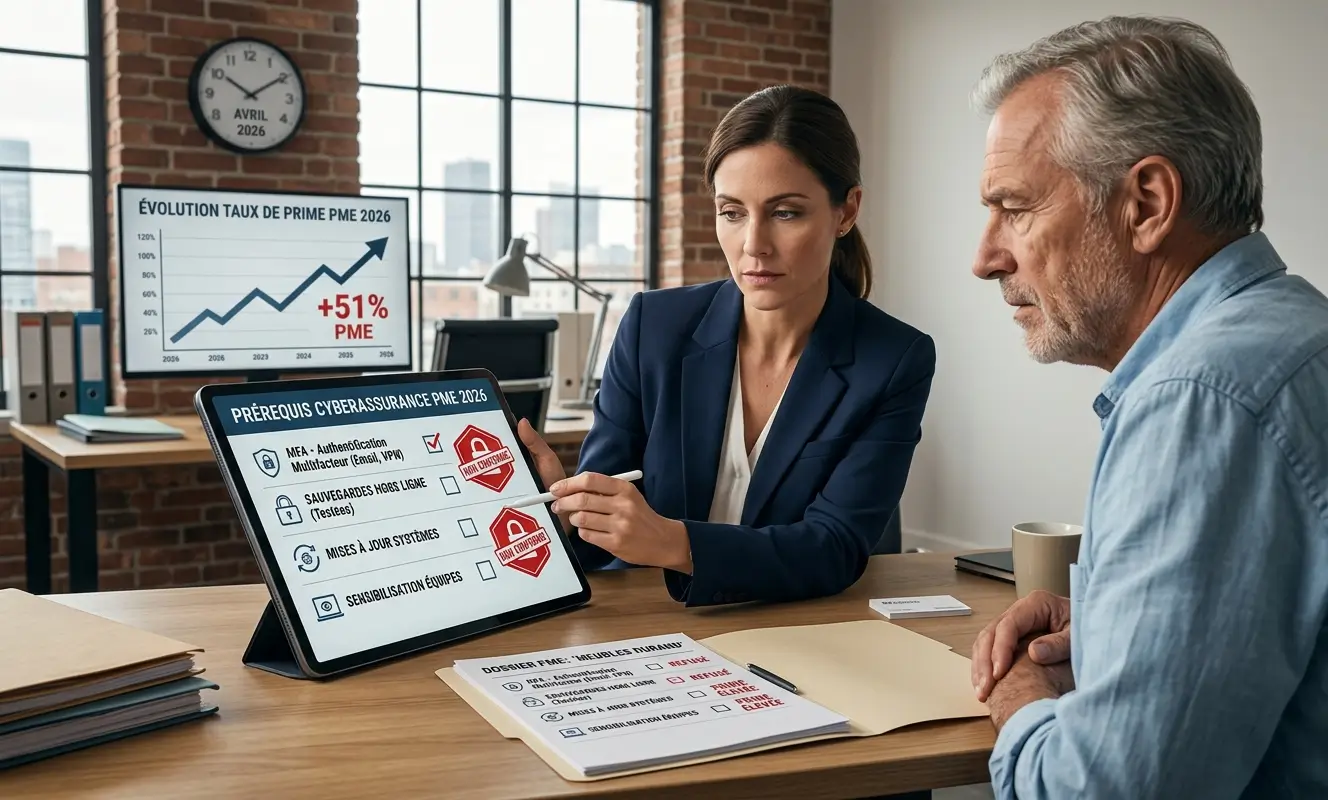
En 2026, obtenir une cyberassurance PME ne dépend plus seulement du budget : les assureurs conditionnent la souscription à un socle de sécurité vérifiable (authentification multifacteur, sauvegardes hors ligne, mises à jour, sensibilisation des équipes), imposent un questionnaire détaillé et réservent leurs meilleurs tarifs aux entreprises qui apportent des preuves. La raison est simple : la sinistralité indemnisée a bondi sur les petites structures en 2025, et le taux de prime des petites entreprises est le seul à avoir augmenté, à contre-courant d’un marché globalement en baisse.
Cet article explique ce qui a changé, ce que les assureurs exigent concrètement et comment une PME peut rester assurable sans se ruiner.
Sommaire
- Un marché qui se détend pour les grands comptes, pas pour les PME
- Pourquoi les assureurs se méfient des petites entreprises
- Cyberassurance PME : ce que les assureurs exigent en 2026
- Prime, franchise, plafond : à quoi ressemble un contrat type
- L’obligation de plainte sous 72 heures
- Comment préparer sa souscription
- FAQ
Un marché qui se détend pour les grands comptes, pas pour les PME
Le paradoxe de 2026 tient en une phrase : la cyberassurance n’a jamais été aussi accessible pour les grandes entreprises, et aussi conditionnelle pour les petites.
L’étude LUCY 2026 de l’AMRAE, qui analyse près de 21 000 contrats et plus de 1 250 sinistres, décrit un marché en pleine détente tarifaire. Le taux de prime moyen a reculé de 32 % pour les grandes entreprises et de 23 % pour les ETI en 2025. Les franchises baissent, les capacités souscrites augmentent, de nouveaux acteurs (MGA, assurtechs) arrivent avec des parcours de souscription simplifiés.
Pour les petites entreprises (chiffre d’affaires entre 2 et 10 millions d’euros), la même étude relève au contraire une hausse de 51 % du taux de prime moyen. C’est le seul segment où le tarif progresse. L’AMRAE précise que les données sur les petites et micro-entreprises restent indicatives, car une partie d’entre elles souscrit directement auprès de leur assureur, hors courtage. Le signal n’en reste pas moins net : les assureurs traitent le risque PME à part.
Pourquoi les assureurs se méfient des petites entreprises
Une sinistralité qui explose sur les petites structures
Toujours selon LUCY 2026, le nombre de sinistres indemnisés est passé de 448 en 2024 à 1 251 en 2025, et leur montant total de 54,5 à 83,2 millions d’euros. Sur les petites entreprises, les indemnisations ont plus que doublé (de 0,9 à 2,2 millions d’euros). Sur les micro-entreprises, le nombre de sinistres a été multiplié par près de dix.
Une partie de cette hausse s’explique mécaniquement : des franchises plus basses font entrer dans les statistiques des petits sinistres qui en étaient exclus auparavant. Mais le fond du problème reste une exposition réelle, que confirme le Panorama de la cybermenace 2025 de l’ANSSI : les TPE, PME et ETI représentent désormais 48 % des victimes de rançongiciel recensées par l’agence, contre 37 % un an plus tôt.
Un écart entre protection perçue et protection réelle
Le baromètre 2025 de la maturité cyber des TPE-PME publié par Cybermalveillance.gouv.fr illustre ce décalage. 58 % des dirigeants estiment bénéficier d’un bon niveau de protection. Dans le même temps, trois entreprises sur quatre consacrent moins de 2 000 euros par an à la cybersécurité, et 16 % déclarent avoir subi au moins un incident au cours des douze derniers mois.
Pour un assureur, cet écart est le cœur du problème : il ne peut pas tarifer un risque qu’il ne sait pas mesurer. D’où le renforcement des questionnaires et des prérequis techniques.
Un équilibre fragile qui incite à la prudence
L’AMRAE elle-même met en garde : la baisse générale des primes coexiste avec une sinistralité en hausse, et un sinistre majeur pourrait provoquer une remontée brutale des taux et un durcissement de l’accès à l’assurance pour certains acteurs. Les assureurs anticipent ce scénario en sélectionnant plus finement leurs assurés, en particulier sur les segments où ils manquent d’historique.
Cyberassurance PME : ce que les assureurs exigent en 2026
Les conditions varient d’un contrat à l’autre, mais un socle commun s’est imposé. Sans ces mesures, la souscription est refusée, la prime majorée, ou une exclusion peut être opposée au moment du sinistre.
- Authentification multifacteur (MFA) sur les accès sensibles : messagerie, VPN, consoles d’administration, comptes à privilèges. Les assureurs l’imposent en premier parce qu’un mot de passe volé suffit à ouvrir une intrusion.
- Sauvegardes régulières, testées et isolées : au moins une copie hors ligne ou immuable, que le rançongiciel ne peut pas chiffrer, avec des tests de restauration documentés.
- Gestion des mises à jour : des systèmes obsolètes ou non corrigés sont un motif classique de refus ou d’exclusion.
- Protection des postes et serveurs : un antivirus classique ne suffit plus, les assureurs attendent une solution de détection et de réponse (EDR) sur les terminaux critiques.
- Sensibilisation des collaborateurs : formation annuelle, campagnes de phishing simulé, charte informatique. Voir notre article sur comment bâtir un programme de formation anti-phishing pour la méthode, la fréquence et les indicateurs à suivre.
- Plan de réponse à incident : qui appeler, comment isoler les systèmes, comment déposer plainte. Un document de quelques pages suffit, à condition qu’il existe et qu’il ait été testé.
Ces exigences correspondent aux pratiques désormais standard dans les grandes entreprises. Le baromètre du CESIN, cité dans l’étude LUCY, indique que 95 % des grandes organisations interrogées disposent d’un EDR et 94 % de l’authentification multifacteur. Les assureurs alignent progressivement leurs attentes vis-à-vis des PME sur ce niveau.
Le sujet des accès distants mérite une attention particulière : le télétravail et les connexions de prestataires multiplient les portes d’entrée. Sécuriser les accès distants et le télétravail fait partie des points systématiquement évalués dans les questionnaires de souscription.
Le questionnaire de souscription, une déclaration qui engage
Avant toute proposition, l’assureur soumet un questionnaire de souscription sur l’infrastructure, les mesures de sécurité en place et l’historique d’incidents. Les réponses valent déclaration : une information inexacte ou une mesure déclarée mais non appliquée peut entraîner une réduction de l’indemnisation, voire la nullité du contrat en cas de sinistre. Il faut donc répondre avec précision et conserver les preuves (rapports d’audit, journaux de sauvegarde, attestations de formation).
Prime, franchise, plafond : à quoi ressemble un contrat type
L’étude LUCY 2026 donne des ordres de grandeur moyens observés en 2025, utiles pour situer une offre :
- Micro-entreprise (CA inférieur à 2 M€) : environ 645 € de prime pour 627 000 € de couverture, avec une franchise d’environ 1 000 €.
- Petite entreprise (CA de 2 à 10 M€) : environ 1 600 € de prime pour 701 000 € de couverture, franchise d’environ 2 300 €.
- Entreprise moyenne (CA de 10 à 50 M€) : environ 5 000 € de prime pour 1,4 M€ de couverture, franchise d’environ 11 000 €.
Ces montants sont des moyennes de portefeuilles de courtiers. Le secteur d’activité, le volume de données personnelles traitées, la dépendance à un outil critique et le niveau de maturité déclaré font varier fortement le tarif. Au-delà de la prime, trois éléments méritent une lecture attentive :
- le plafond de garantie par type de sinistre (pertes d’exploitation, frais de réponse à incident, responsabilité civile) ;
- la franchise et le délai de carence pour les pertes d’exploitation ;
- les exclusions, en particulier celles liées à une négligence (système non mis à jour, absence de sauvegarde) ou à la fraude par ingénierie sociale.
L’obligation de plainte sous 72 heures
Depuis avril 2023, l’article L12-10-1 du Code des assurances, issu de la loi LOPMI, subordonne toute indemnisation liée à une atteinte à un système de traitement automatisé de données au dépôt d’une plainte dans les 72 heures suivant la connaissance de l’attaque par la victime.
Concrètement, une PME qui découvre un chiffrement de ses serveurs un vendredi soir doit avoir déposé plainte avant le lundi soir, faute de quoi l’assureur est en droit de refuser le versement. Cette obligation s’applique uniquement aux personnes morales et aux professionnels, pas aux particuliers. Elle explique pourquoi les assureurs demandent un plan de réponse à incident : sans procédure prête à l’avance, le délai est vite dépassé.
Comment préparer sa souscription
La bonne nouvelle, c’est que les mesures exigées par les assureurs sont aussi celles qui réduisent réellement le risque. Une démarche en quatre temps permet d’aborder la souscription dans de bonnes conditions.
- Faire un état des lieux honnête : quels accès sont protégés par MFA, où sont les sauvegardes, quand a eu lieu le dernier test de restauration, quels systèmes ne sont plus maintenus.
- Corriger les manques les plus visibles avant de demander des devis. MFA et sauvegardes isolées sont les deux points qui pèsent le plus sur la décision de l’assureur.
- Documenter : un assureur ne croit pas sur parole, il veut des preuves. Cette documentation servira aussi le jour du sinistre.
- Comparer plusieurs offres sur les garanties et les exclusions, pas seulement sur la prime.
Une PME sans équipe informatique dédiée peut s’appuyer sur un prestataire pour mettre en place ce socle et produire les justificatifs attendus. Une solution de cybersécurité clé en main couvre généralement l’ensemble des prérequis listés plus haut : protection des postes, sauvegardes, gestion des accès, sensibilisation.
À plus long terme, l’ANSSI a annoncé, dans le cadre de l’étude LUCY 2026, la création prochaine d’une certification destinée aux PME, afin de valoriser un niveau de sécurité reconnu et de simplifier les démarches de souscription. En attendant, la maturité se démontre par les faits : un système d’information tenu à jour, surveillé et sauvegardé. C’est le sens d’une démarche visant à sécuriser le système d’information de votre entreprise avant même de parler assurance.
FAQ
Non. Aucun texte n’impose à une PME de souscrire une cyberassurance en France. En revanche, elle est de plus en plus demandée par les donneurs d’ordre et les grands comptes dans leurs contrats et appels d’offres, et elle conditionne l’accès à une assistance immédiate (experts, juristes, communication de crise) en cas d’attaque.
Selon l’étude LUCY 2026 de l’AMRAE, une petite entreprise (CA de 2 à 10 M€) paie en moyenne environ 1 600 € par an pour 701 000 € de couverture, et une micro-entreprise environ 645 € pour 627 000 €. Le tarif dépend du secteur, du chiffre d’affaires et du niveau de sécurité déclaré.
Les motifs les plus fréquents sont l’absence d’authentification multifacteur sur les accès sensibles, des sauvegardes non isolées ou non testées, des systèmes obsolètes, ou un incident récent non résolu. Certains assureurs acceptent la souscription sous réserve de mise en conformité dans un délai donné.
L’article L12-10-1 du Code des assurances autorise l’assureur à refuser le versement de l’indemnisation. Le délai court à partir du moment où l’entreprise a connaissance de l’attaque, d’où l’intérêt d’une procédure de réponse à incident prête à l’avance.
Non. L’assurance prend en charge les conséquences financières d’un incident, elle ne l’empêche pas. Les assureurs excluent d’ailleurs les sinistres liés à une négligence manifeste. Prévention et assurance fonctionnent ensemble : la première réduit la probabilité et la gravité de l’attaque, la seconde absorbe ce que la prévention n’a pas pu éviter.