
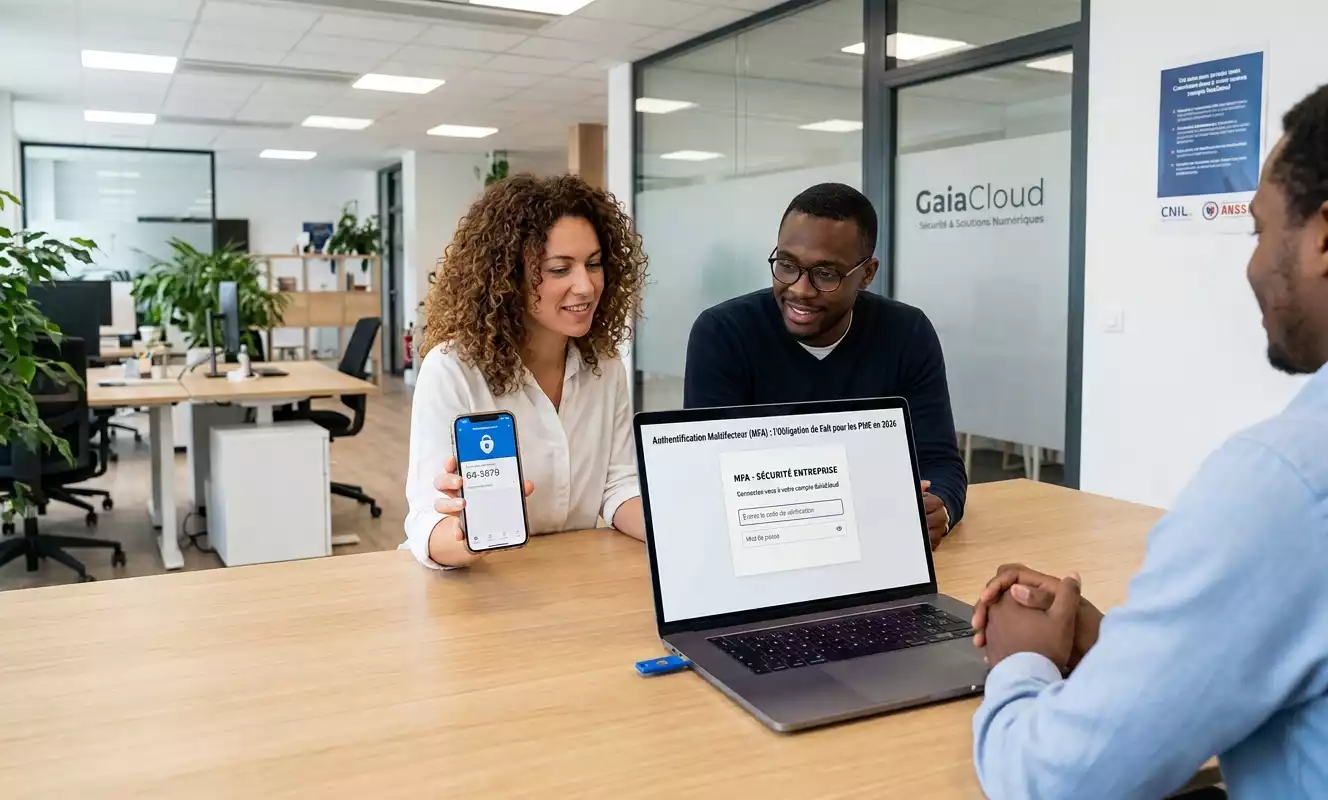
La MFA authentification entreprise consiste à exiger au moins deux preuves d’identité différentes pour accéder à un compte professionnel, au lieu d’un simple mot de passe. En 2026, elle n’est imposée par aucune loi générale, mais elle est devenue incontournable en pratique : la CNIL la recommande officiellement, les cyberassureurs la conditionnent à la souscription d’un contrat, et la directive NIS2 met une pression croissante sur toute la chaîne de sous-traitance. C’est en ce sens qu’on parle d’une obligation de fait plutôt que d’une obligation légale directe.
Cet article détaille ce que recouvre la MFA, pourquoi elle s’impose désormais aux PME françaises, ce que montrent réellement les données sur son efficacité, et comment la déployer sans freiner les équipes.
Sommaire
- Qu’est-ce que l’authentification multifacteur ?
- Pourquoi la MFA authentification entreprise devient incontournable en 2026
- Ce que montrent vraiment les chiffres sur l’efficacité de la MFA
- Comment déployer la MFA dans une PME sans bloquer les équipes
- Les erreurs qui réduisent l’efficacité de la MFA
- Questions fréquentes
Qu’est-ce que l’authentification multifacteur ?
L’authentification multifacteur combine au moins deux éléments de preuve appartenant à des catégories différentes. Le principe est simple : si un pirate parvient à voler un mot de passe, il lui manque encore le second facteur pour se connecter.
Les trois catégories de facteurs
- Ce que l’utilisateur connaît : mot de passe, code PIN, phrase secrète.
- Ce que l’utilisateur possède : téléphone mobile, application d’authentification, clé de sécurité physique (type FIDO2).
- Ce que l’utilisateur est : empreinte digitale, reconnaissance faciale, autre donnée biométrique.
Une MFA solide combine deux catégories distinctes, jamais deux facteurs du même type. Deux mots de passe successifs, par exemple, ne constituent pas une authentification multifacteur.
MFA, 2FA, authentification forte : quelles différences ?
La 2FA (double authentification) est un cas particulier de MFA limité à deux facteurs. Le terme authentification forte est souvent utilisé comme synonyme, notamment dans les textes réglementaires français, mais il insiste davantage sur la robustesse des facteurs choisis que sur leur simple nombre. Une MFA mal conçue, par exemple basée uniquement sur un SMS facilement intercepté, offre une protection réelle mais limitée.
Pourquoi la MFA authentification entreprise devient incontournable en 2026
Aucun texte n’impose la MFA à toutes les entreprises françaises de façon générale. Mais trois dynamiques convergentes la transforment en standard de fait pour toute PME connectée.
La recommandation de la CNIL et le guide de l’ANSSI
La CNIL a adopté le 20 mars 2025 la délibération n° 2025-019 portant recommandation relative à l’authentification multifacteur, publiée début avril 2025. Ce texte accompagne les responsables de traitement dans le choix d’une MFA conforme au RGPD, en particulier pour les données sensibles, les comptes à privilèges et les accès distants.
Cette recommandation s’appuie sur un travail plus ancien mené avec l’ANSSI, dont le guide relatif à l’authentification multifacteur et aux mots de passe place la MFA en tête de ses recommandations. L’ANSSI n’exclut pas le SMS mais le classe parmi les facteurs de possession les plus faibles, en raison notamment des attaques de type SIM swapping, et recommande de privilégier une application d’authentification ou une clé physique pour les accès sensibles.
NIS2 : une pression indirecte mais réelle
La directive NIS2 ne cible pas toutes les PME françaises. En France, elle devrait concerner directement entre 15 000 et 18 000 entités, classées comme essentielles ou importantes selon leur taille et leur secteur. Une PME hors de ce périmètre peut néanmoins être concernée indirectement dès lors qu’elle travaille avec un donneur d’ordre soumis à la directive : celui-ci répercute alors ses propres exigences de sécurité, dont l’authentification renforcée, par voie contractuelle. Nous détaillons le calendrier et les obligations de notification associées dans notre article sur les délais de notification en cas de cyberattaque.
Les cyberassureurs imposent désormais la MFA
C’est probablement le levier le plus concret pour une PME. Les assureurs cyber ont resserré leurs critères de souscription ces dernières années : la MFA sur les accès distants, la messagerie et les comptes à privilèges fait partie des questions de configuration systématiquement posées lors d’une demande de contrat. En son absence, la couverture peut être refusée ou fortement majorée. Le baromètre annuel de la cybersécurité des entreprises du CESIN (2025), cité dans l’étude LUCY de l’AMRAE, indique que 94 % des entreprises sondées auprès de RSSI sont désormais équipées d’une authentification multifacteur, aux côtés du pare-feu et de l’EDR. Nous revenons plus en détail sur ces exigences dans notre article consacré aux nouvelles conditions imposées par les assureurs en 2026.
Concrètement, une entreprise peut parfaitement décider de ne pas déployer de MFA. Mais elle risque alors de perdre l’accès à une cyberassurance abordable, de ne pas répondre aux exigences d’un client soumis à NIS2, et de s’écarter des recommandations que la CNIL pourrait invoquer en cas de contrôle après une fuite de données. C’est l’ensemble de ces conséquences pratiques qui constitue l’obligation de fait.
Ce que montrent vraiment les chiffres sur l’efficacité de la MFA
Microsoft, qui observe des centaines de millions de comptes professionnels, estime que la MFA bloque plus de 99,2 % des tentatives de compromission de compte. C’est un des arguments les plus cités en faveur de son déploiement, et il reste globalement valable.
Il faut néanmoins nuancer ce chiffre avec des données plus récentes. Le rapport Data Breach Investigations Report 2026 de Verizon montre que l’exploitation de vulnérabilités techniques est devenue, pour la première fois depuis la création du rapport, le premier vecteur d’accès initial aux violations de données, avec 31 % des cas. Le vol ou l’usage abusif d’identifiants, qui occupait historiquement la première place, recule à 13 % en tant que point d’entrée initial.
Cette évolution ne rend pas la MFA inutile, bien au contraire. Elle signifie que les attaquants se tournent davantage vers les failles logicielles non corrigées quand l’accès par identifiants volés est devenu plus difficile. La MFA reste une mesure de base indispensable, mais elle doit être associée à une gestion rigoureuse des mises à jour et des vulnérabilités pour rester efficace face aux méthodes d’attaque actuelles.
Comment déployer la MFA dans une PME sans bloquer les équipes
Le principal frein au déploiement de la MFA en PME n’est pas technique, mais organisationnel : la crainte de ralentir les équipes ou de multiplier les tickets de support. Un déploiement progressif et bien priorisé limite ce risque.
Prioriser les comptes à risque
- Comptes administrateurs et accès aux consoles de gestion.
- Messagerie professionnelle, souvent la porte d’entrée vers le reste du système d’information (voir notre article sur la protection de la boîte mail professionnelle).
- Accès distants : VPN, bureau à distance, portails cloud (Microsoft 365, Google Workspace).
- Applications métier contenant des données sensibles (paie, comptabilité, CRM).
La CNIL elle-même admet que la MFA n’est pas toujours nécessaire pour des usages ponctuels et peu risqués. L’objectif est de concentrer l’effort là où l’impact d’une compromission serait le plus grave.
Choisir la bonne méthode d’authentification
Toutes les méthodes de second facteur ne se valent pas. Par ordre de robustesse croissante :
- SMS : simple à déployer, mais vulnérable au détournement de carte SIM. À éviter pour les comptes sensibles.
- Application d’authentification (Microsoft Authenticator, Google Authenticator) : bon compromis entre sécurité et simplicité d’usage.
- Clé de sécurité physique FIDO2 : la méthode la plus résistante au phishing, recommandée pour les comptes à privilèges.
Sécuriser aussi les parcours de récupération
Un parcours de réinitialisation de mot de passe qui contourne la MFA, par exemple un simple lien envoyé par e-mail, annule une grande partie de la protection mise en place. Ce point est souvent négligé alors qu’il constitue une porte dérobée classique. La récupération de compte doit exiger un niveau de vérification au moins équivalent à la connexion normale.
Les erreurs qui réduisent l’efficacité de la MFA
- Ne protéger que quelques comptes : les administrateurs oublient parfois leur propre compte, alors qu’il constitue la cible la plus critique.
- S’appuyer uniquement sur le SMS pour tous les usages, y compris les comptes à haut risque.
- Laisser des applications anciennes utiliser des protocoles qui ne supportent pas la MFA, créant une brèche invisible.
- Négliger la formation des équipes, notamment sur les tentatives de contournement par ingénierie sociale (l’utilisateur validant une notification MFA qu’il n’a pas lui-même initiée).
- Oublier les comptes de service et les intégrations techniques, qui échappent souvent au périmètre du déploiement initial.
Questions fréquentes
Non, il n’existe pas d’obligation légale générale. La MFA est en revanche recommandée par la CNIL et l’ANSSI, exigée par la plupart des cyberassureurs, et parfois imposée par un client soumis à la directive NIS2.
La 2FA est une MFA limitée à exactement deux facteurs. Toute 2FA est une MFA, mais une MFA peut combiner plus de deux facteurs.
Il offre une protection supérieure à l’absence de MFA, mais reste vulnérable au détournement de carte SIM. L’ANSSI recommande de lui préférer une application d’authentification ou une clé physique, en particulier pour les comptes sensibles.
Non. Les données récentes montrent que les attaquants exploitent de plus en plus des vulnérabilités logicielles non corrigées plutôt que des identifiants volés. La MFA reste une mesure de base indispensable, mais elle doit s’accompagner d’une gestion des mises à jour et d’une sensibilisation régulière des équipes.
Commencez par les comptes administrateurs, la messagerie professionnelle et les accès distants, avant d’étendre progressivement à l’ensemble des applications métier contenant des données sensibles.