
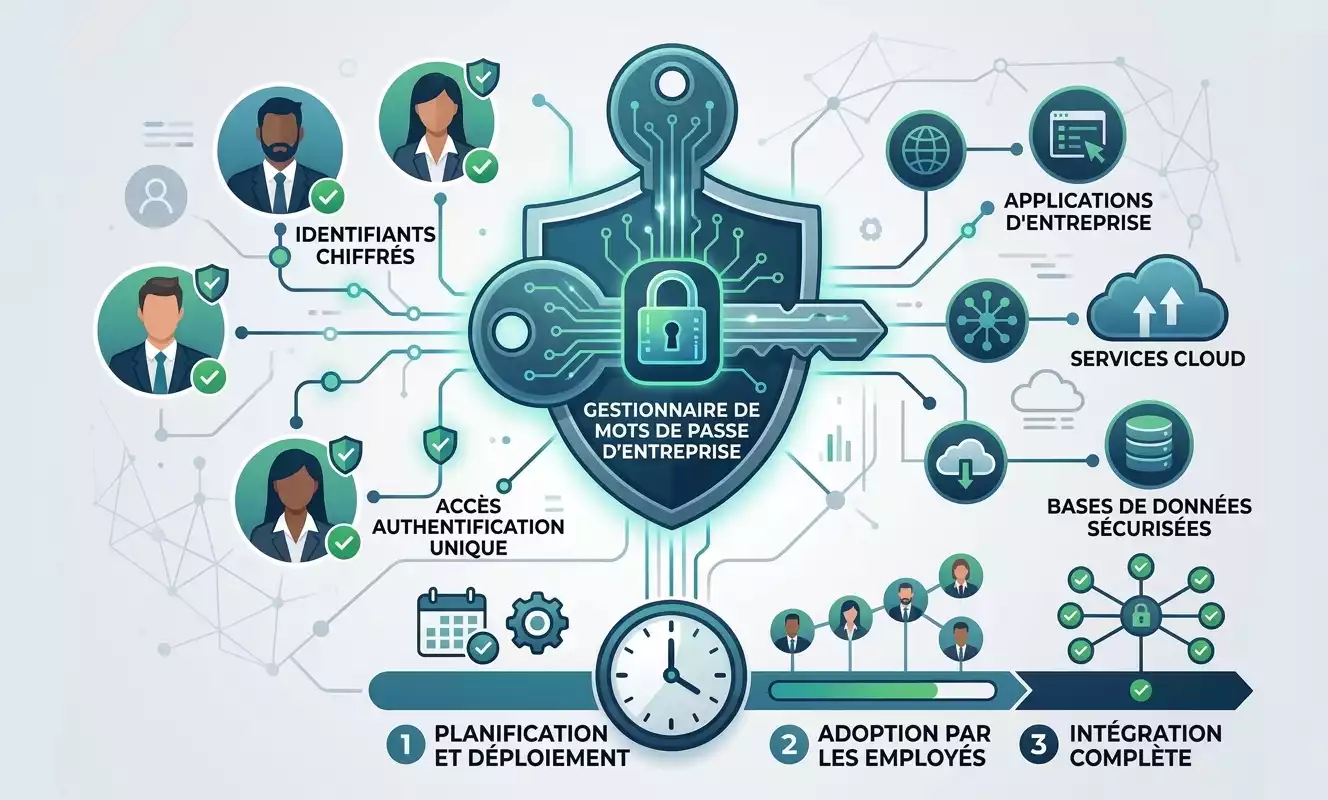
Un gestionnaire de mots de passe d’entreprise est un coffre-fort chiffré et partagé qui génère, stocke et distribue les identifiants de toute l’organisation. Il remplace les fichiers Excel, les post-it et les mots de passe envoyés par message. Chaque accès a un propriétaire, des droits précis et une trace.
Le besoin est documenté. Selon le DBIR 2025 de Verizon, l’utilisation d’identifiants compromis est le point d’entrée initial de 22 % des violations analysées. L’ANSSI place l’usage d’un coffre-fort de mots de passe parmi les recommandations principales de son guide sur l’authentification.
Pour le déployer, la méthode tient en cinq temps :
- Recenser les comptes, en particulier les comptes partagés.
- Choisir une solution selon vos contraintes : hébergement, annuaire, certification.
- Fixer une politique de mots de passe alignée sur les recommandations de la CNIL et de l’ANSSI.
- Migrer les mots de passe, activer l’authentification multifacteur sur le coffre et former les équipes.
- Mesurer l’usage et traiter chaque départ de collaborateur.
Sommaire
- Qu’est-ce qu’un gestionnaire de mots de passe d’entreprise ?
- Pourquoi il est devenu nécessaire
- ANSSI, CNIL, RGPD, NIS 2 : ce que disent les textes
- Comment choisir un gestionnaire de mots de passe entreprise
- Déployer en six étapes
- Les limites à connaître
- Questions fréquentes
Qu’est-ce qu’un gestionnaire de mots de passe d’entreprise ?
Un gestionnaire d’entreprise reprend le principe du coffre individuel et ajoute des fonctions d’administration. Le service informatique y gère les accès, applique des politiques de sécurité et consulte des rapports.
On y trouve généralement :
- un coffre chiffré, protégé par un mot de passe maître ;
- un générateur de mots de passe longs et uniques ;
- des espaces partagés, avec des droits par équipe, par rôle ou par utilisateur ;
- un journal d’activité, exportable pour les audits ;
- une connexion à l’annuaire (SSO, SCIM) pour créer et retirer les comptes automatiquement.
Ces fonctions apparaissent par exemple dans les descriptifs de Bitwarden et de LockPass, édité par LockSelf.
Le chiffrement zero-knowledge est le point technique clé. Les données sont chiffrées sur l’appareil de l’utilisateur avant d’arriver sur le serveur. L’éditeur ne détient pas les clés et ne peut donc pas lire le contenu, comme l’explique la FAQ de Bitwarden.
Pourquoi un gestionnaire de mots de passe en entreprise est devenu nécessaire
Les attaquants n’ont pas toujours besoin de forcer une porte. Ils utilisent souvent des identifiants valides. Trois chiffres tirés d’une analyse complémentaire de Verizon sur le DBIR 2025 :
- 22 % des violations commencent par des identifiants compromis.
- 49 % : c’est la part médiane de mots de passe distincts chez des utilisateurs dont le poste est infecté par un infostealer, un logiciel malveillant qui vole les identifiants enregistrés. À peu près la moitié des mots de passe sont donc des répétitions.
- 19 % des tentatives de connexion observées dans des journaux SSO relèvent du credential stuffing, contre 12 % pour les petites organisations.
Le credential stuffing consiste à tester automatiquement des couples identifiant et mot de passe déjà volés sur d’autres services. Verizon relève deux faiblesses qui le rendent efficace : la réutilisation des mots de passe et l’absence d’authentification multifacteur quand elle est disponible.
Un gestionnaire agit sur la première. Il génère un mot de passe unique par service, sans que personne ait à le retenir. Il traite aussi des problèmes d’organisation : partager un compte sans communiquer le mot de passe en clair, retirer un accès dès qu’un collaborateur ou un prestataire part. Pour les équipes en télétravail, il complète les mesures décrites dans notre article pour sécuriser les accès à distance.
ANSSI, CNIL, RGPD, NIS 2 : ce que disent les textes
L’ANSSI recommande le coffre-fort de mots de passe
Le guide Recommandations relatives à l’authentification multifacteur et aux mots de passe date du 8 octobre 2021. Ses principes : mener une analyse de risque, privilégier l’authentification multifacteur, adapter la robustesse du mot de passe à son contexte et utiliser un coffre-fort de mots de passe.
La CNIL fixe un socle pour le RGPD
La recommandation de la CNIL sur les mots de passe n’est pas une norme. Elle décrit l’état de l’art sur lequel un responsable de traitement peut s’appuyer pour respecter les articles 5-1-f et 32 du RGPD. Elle cite le gestionnaire de mots de passe parmi les bonnes pratiques. Ses repères :
- 80 bits d’entropie minimum pour un mot de passe seul. Trois exemples équivalents : 12 caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux, 14 caractères sans caractère spécial obligatoire, ou une phrase de passe d’au moins 7 mots.
- 50 bits lorsque l’accès au compte est restreint, par exemple avec un blocage après plusieurs échecs.
- Pas de renouvellement périodique pour les comptes classiques. Il reste requis pour les comptes à privilèges, comme les administrateurs.
- Aucun stockage en clair, jamais.
En cas de violation liée à un mot de passe, la notification à la CNIL doit intervenir sous 72 heures au plus. Les manquements graves à la sécurité peuvent entraîner des sanctions allant jusqu’à 4 % du chiffre d’affaires mondial ou 20 millions d’euros.
NIS 2 : un cadre en cours de transposition
D’après la page NIS 2 de l’ANSSI, la transposition en France est en cours. La directive concernera pour l’essentiel des moyennes et grandes entreprises, des collectivités et des administrations, réparties dans 18 secteurs. L’ANSSI a publié une version de travail de son Référentiel Cyber France (ReCyF), susceptible d’ajustements. Plusieurs mesures touchent directement aux mots de passe :
- le secret d’un compte partagé est renouvelé à chaque retrait d’un utilisateur ;
- ce secret n’est connu que des utilisateurs autorisés, et le coffre-fort de mots de passe figure en exemple ;
- les droits d’accès font l’objet d’une revue au moins annuelle.
Votre entreprise n’est peut-être pas concernée. Ces mesures restent une bonne base de travail. Pour les replacer dans une démarche globale, notre guide de la cybersécurité pour les PME détaille les autres priorités.
Comment choisir un gestionnaire de mots de passe entreprise
Le bon choix dépend de la taille de l’équipe, de l’annuaire utilisé et des contraintes d’hébergement. Huit critères permettent de trancher :
- Chiffrement côté client. Le modèle zero-knowledge limite ce qu’un attaquant peut exploiter si le serveur est compromis.
- Authentification multifacteur sur l’accès au coffre.
- Annuaire, SSO et SCIM. Ils automatisent l’arrivée et le départ des utilisateurs.
- Droits et partage. Vérifiez que les droits se règlent par utilisateur, rôle ou groupe.
- Journalisation. Un historique exportable sert aux audits.
- Hébergement. Le cloud simplifie l’exploitation. L’auto-hébergement garde les données chez vous, mais les mises à jour et les sauvegardes deviennent votre responsabilité.
- Certification. Une certification CSPN de l’ANSSI atteste d’une évaluation de premier niveau. Elle porte sur une version et une plateforme précises, pour une durée limitée. Celle de KeePassXC concerne la version 2.7.9 sur Windows 10, délivrée le 17 novembre 2025 pour trois ans. LockSelf indique que LockPass a été certifié en 2018 et qu’une recertification est en cours. Contrôlez donc la date et le périmètre.
- Réversibilité. Des imports et exports évitent l’enfermement. KeePassXC 2.7.11 sait par exemple importer des données Bitwarden, et LockSelf annonce un import depuis KeePass.
Trois solutions du marché, à titre d’exemples
Cette liste n’est pas un classement. Elle illustre trois approches.
- Bitwarden : solution open source, en cloud ou auto-hébergée. La synchronisation d’annuaire et SCIM sont proposés dès l’offre Teams, le SSO et l’auto-hébergement avec l’offre Enterprise. L’éditeur indique une certification SOC 2 Type II.
- KeePassXC : logiciel libre (licence GPLv3) pour poste de travail. Il fonctionne sans serveur central. Selon LockSelf, KeePass convient à des équipes restreintes mais montre des limites pour un usage collaboratif à grande échelle.
- LockPass : solution française, hébergée chez Scaleway ou Outscale, ou en on-premise. Elle propose des droits granulaires, le SSO et des journaux exportables.
Combien coûte un gestionnaire de mots de passe d’entreprise ?
Les tarifs se comptent par utilisateur et par mois. Bitwarden affiche 4 $ pour l’offre Teams et 6 $ pour l’offre Enterprise, en facturation annuelle et hors taxes (page consultée le 16 octobre 2026). KeePassXC est un logiciel libre sans abonnement, mais l’administration, la sauvegarde et le partage restent à votre charge. LockSelf présente trois formules, Starter, Premium et On Premises.
À prix égal, comparez ce qui est inclus : SSO, journaux, hébergement, support, import des données existantes.
Comment déployer un gestionnaire de mots de passe en entreprise, étape par étape
Un déploiement réussi tient autant à la conduite du changement qu’à la technique. L’ordre ci-dessous s’inspire de la méthode que Bitwarden détaille dans sa FAQ : commencer par l’équipe informatique, synchroniser l’annuaire, déployer service par service, suivre l’adoption.
1. Recenser les accès
Listez les outils, les comptes et surtout les comptes partagés : réseaux sociaux, plateformes publicitaires, banque, consoles cloud, fournisseurs. Notez qui y accède et qui en est responsable. Ces comptes n’ont pas de propriétaire naturel, ce sont les plus risqués.
2. Lancer un pilote avec l’équipe IT
Testez les flux, les extensions de navigateur et les droits sur un petit groupe. Les erreurs de paramétrage se corrigent plus facilement avant la généralisation.
3. Écrire la politique de mots de passe
Alignez-la sur la recommandation de la CNIL. Visez l’entropie plutôt que des règles de composition arbitraires. Supprimez le renouvellement périodique pour les comptes classiques et gardez-le pour l’administration. Pour les secrets que l’utilisateur doit mémoriser, comme le mot de passe maître, une phrase de passe d’au moins 7 mots atteint les 80 bits.
4. Migrer et nettoyer
Importez les fichiers existants : tableur, exports de navigateur, anciennes bases KeePass. Supprimez ensuite les sources d’origine. Un tableur laissé en parallèle ruine le projet. Remplacez les mots de passe faibles ou en doublon par des mots de passe générés.
5. Protéger le coffre lui-même
Exigez un mot de passe maître robuste et unique. Activez l’authentification multifacteur sur l’accès au coffre. Prévoyez la récupération de compte avant le déploiement : un éditeur qui ne détient pas vos clés ne peut pas les restituer. Bitwarden inclut cette fonction dans son offre Enterprise.
6. Former, mesurer et traiter les départs
Formez les utilisateurs à trois gestes : générer, partager, signaler. Suivez l’adoption avec les rapports de l’outil. À chaque départ, retirez les accès et renouvelez les secrets des comptes partagés auxquels la personne avait accès, comme le prévoit le ReCyF de l’ANSSI. Planifiez une revue annuelle des droits.
Les limites d’un gestionnaire de mots de passe
Un coffre centralise les secrets. Il devient donc une cible.
L’exemple de LastPass en 2022. D’après IT-Connect, qui relaie les déclarations de l’éditeur, un attaquant a copié des sauvegardes contenant des coffres chiffrés de clients, ainsi que des données non chiffrées comme les URL de sites. Les champs sensibles restaient protégés en AES 256 bits. Leur résistance dépendait alors de la solidité du mot de passe maître, car l’attaquant pouvait tenter des attaques par dictionnaire. La leçon est simple : un mot de passe maître long, unique et jamais réutilisé.
La perte du mot de passe maître. Dans un modèle zero-knowledge, personne ne peut déchiffrer un coffre à votre place. Sans procédure de récupération prévue, les données sont perdues.
La MFA ne suffit pas à elle seule. Verizon note que l’authentification multifacteur n’est plus la solution miracle contre l’abus d’identifiants, même si elle devient un minimum attendu. Un gestionnaire ne remplace donc ni les mises à jour, ni la sensibilisation, ni les autres couches de protection.
Questions fréquentes
Aucun texte consulté pour cet article n’impose un outil précis. Le RGPD impose d’assurer la sécurité des données personnelles, et la CNIL cite le gestionnaire de mots de passe parmi les bonnes pratiques. L’ANSSI le recommande. C’est donc un moyen reconnu d’appliquer ces recommandations.
Non pour les comptes classiques, selon la CNIL. La majorité des utilisateurs se contente de modifier légèrement l’ancien mot de passe, ce qui apporte peu de sécurité. Le renouvellement reste requis pour les comptes à privilèges et après une compromission.
Non, les deux se complètent. La CNIL considère que l’authentification à double facteur offre plus de sécurité que le mot de passe seul. Le gestionnaire règle la réutilisation, la MFA protège quand un mot de passe fuit. Notre article sur la MFA en entreprise détaille sa mise en place.
Avec un chiffrement zero-knowledge, l’attaquant n’obtient que des données chiffrées. Leur résistance dépend ensuite du mot de passe maître, comme l’a montré le cas LastPass. D’où l’intérêt d’une phrase de passe longue et d’une MFA sur le coffre.
Cela varie beaucoup. Bitwarden cite un déploiement en quelques jours pour 83 % des clients dans une enquête G2. LockSelf rapporte le cas d’une entreprise de 1 200 collaborateurs qui a mis plus d’un an à équiper toutes ses équipes. Ces deux chiffres viennent des éditeurs. La technique va vite, l’adoption prend du temps.
Le mot de passe reste un maillon central de la sécurité d’une entreprise. Un gestionnaire bien déployé ne règle pas tout, mais il traite la réutilisation des mots de passe, que Verizon identifie comme une faiblesse majeure.