
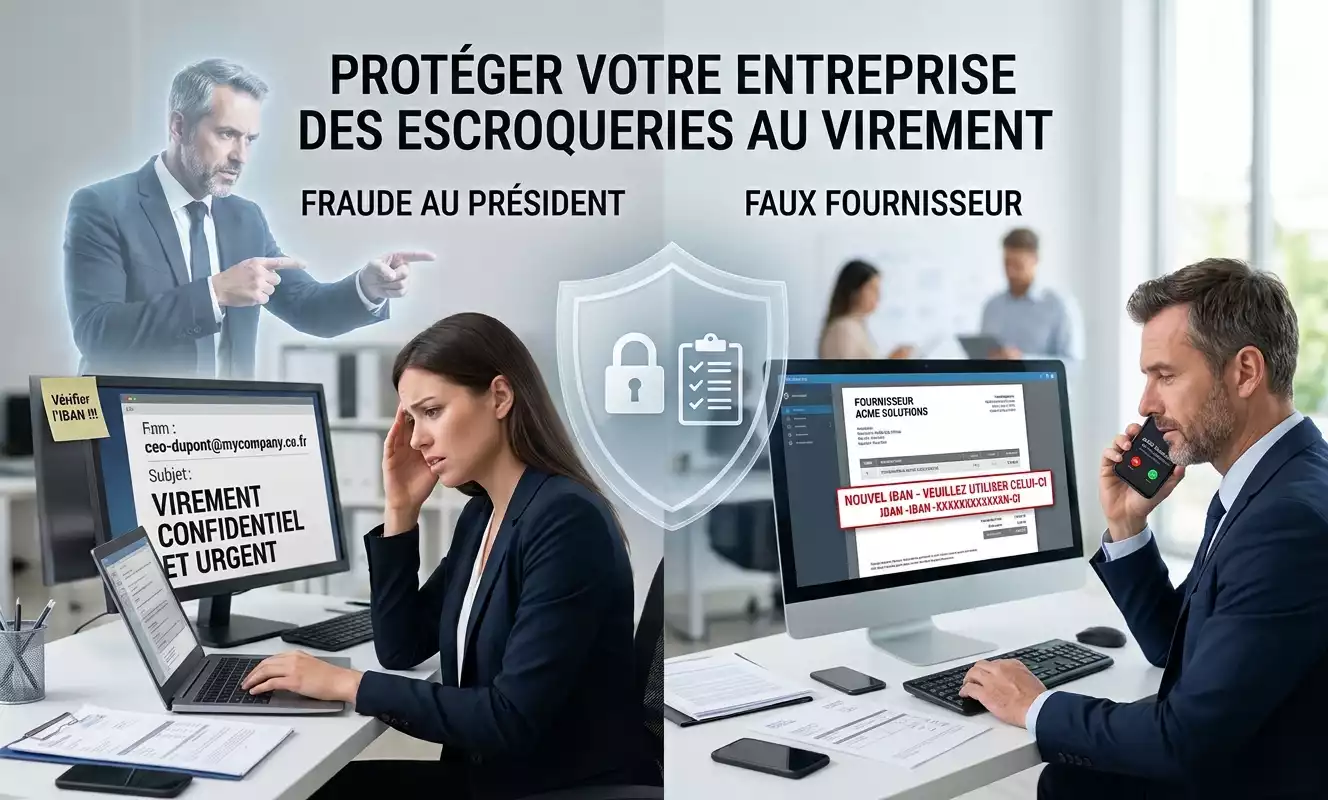
La fraude au président est une escroquerie au virement : un fraudeur se fait passer pour un dirigeant, ou pour un fournisseur, afin d’obtenir d’un salarié un paiement vers un compte qu’il contrôle. Elle repose sur la ruse, pas sur un piratage informatique. La parade la plus efficace tient en une règle : toute demande de virement inhabituelle ou de changement de RIB se vérifie par un appel au numéro habituel, jamais à celui indiqué dans le message.
Cette fraude porte aussi le nom de faux ordre de virement (FOVI). Selon la CNIL, elle peut viser toutes les entreprises, quelle que soit leur taille ou leur secteur.
L’essentiel en 5 points
- Qui : un faux dirigeant, un faux fournisseur, parfois un faux banquier ou un faux technicien.
- Comment : par e-mail, par téléphone, de plus en plus par voix ou vidéo truquées.
- Quoi : un virement urgent, un nouvel IBAN, une fausse facture ou une vraie facture au RIB modifié.
- Parade : contre-appel, double validation, contrôle du nom du bénéficiaire.
- Si le virement est parti : prévenir la banque tout de suite, puis déposer plainte.
Sommaire
- Qu’est-ce que la fraude au président ?
- Fraude au président et faux fournisseur : quelle différence ?
- Comment se déroule une attaque
- Une menace qui touche beaucoup d’entreprises
- Les signaux d’alerte
- Voix clonée et visioconférence truquée
- Comment se protéger de la fraude au président
- La vérification du bénéficiaire
- Que faire si vous avez payé
- Votre banque peut-elle vous rembourser ?
- FAQ
Qu’est-ce que la fraude au président ?
La CNIL décrit le faux ordre de virement comme une attaque qui vise à récupérer de l’argent destiné à un tiers légitime. Dans sa version historique, l’escroc contacte un salarié en se faisant passer pour le président, un directeur ou son avocat. Il réclame un virement urgent et confidentiel, souvent vers un compte domicilié à l’étranger, d’après le guide de la Fédération bancaire française repris par le CIC.
Le moment n’est pas choisi au hasard. La Gendarmerie nationale signale des appels ou des mails le plus souvent en soirée, pendant les vacances ou au milieu d’un pont, quand l’équipe comptable est réduite.
Pour la Cour de cassation, citée par le cabinet Eurojuris, il s’agit d’une escroquerie bancaire : l’escroc usurpe l’identité d’un haut responsable (ou de son représentant) et insiste sur le caractère confidentiel et urgent de l’opération.
Fraude au président et faux fournisseur : quelle différence ?
Les deux fraudes visent le même résultat : un paiement détourné. Seul le personnage change.
- Fraude au président : l’escroc usurpe quelqu’un de l’entreprise et donne l’ordre de payer, sur un compte qu’il indique.
- Faux fournisseur (changement de RIB) : l’escroc usurpe un créancier connu et annonce un changement de coordonnées bancaires. Les prochaines factures partent alors sur son compte. Le CIC parle d’escroquerie aux coordonnées.
- Variantes : usurpation d’une autorité (commissaire aux comptes, banquier, policier) ou faux technicien qui demande des « virements tests ».
Le faux fournisseur évolue vite. Selon La Banque Postale, les demandes frauduleuses s’appuient de plus en plus sur de vraies factures, obtenues en piratant la boîte mail du fournisseur. Les fraudeurs mettent moins de pression, attendent le moment des règlements, et certains écrivent même en recommandé. Les montants sont plus raisonnables et les comptes ne sont plus forcément à l’étranger.
Comment se déroule une attaque
La CNIL décrit un scénario en trois temps.
1. Le repérage
L’attaquant étudie l’entreprise : secteur, clients, fournisseurs, organigramme, offres d’emploi. Ces informations publiques lui permettent de savoir qui valide les paiements et comment.
2. Le faux nom de domaine
Il enregistre une adresse très proche de la vraie. C’est le typosquattage (une lettre de différence) ou le cybersquattage (une autre extension, comme .com au lieu de .fr).
3. Le message ciblé
Il envoie un mail précis, urgent, crédible : règlement à effectuer, changement de RIB ou fausse facture. C’est du spear phishing, un hameçonnage sur mesure.
La variante la plus dangereuse : la boîte mail piratée
Si le mot de passe d’un salarié ou d’un fournisseur a fuité, le message part d’une vraie adresse. Le CIC conseille d’appeler l’interlocuteur à chaque nouveau RIB reçu ou envoyé par mail, et de suspendre les paiements si un virement n’arrive pas à son destinataire, le temps de vérifier que la messagerie n’est pas compromise. Sécuriser ses mails reste donc la base : voir comment protéger la boîte mail de l’entreprise contre le phishing.
Une menace qui touche beaucoup d’entreprises
Une étude Trustpair réalisée par OpinionWay en décembre 2023, citée par La Banque Postale, indique que 64 % des entreprises avaient subi au moins une tentative de fraude et que 37 % avaient été victimes d’une fraude aboutie. Les fraudes au faux RIB, au fournisseur et au président formaient le trio de tête.
Côté Banque de France, le rapport 2024 de l’Observatoire de la sécurité des moyens de paiement, résumé par La finance pour tous, donne deux repères :
- la fraude totale aux moyens de paiement reste juste sous 1,2 milliard d’euros par an ;
- la fraude « par manipulation », où la victime valide elle-même l’opération, pèse 32 % du montant total fraudé.
Les grandes structures ne sont pas épargnées. L’éditeur Hornetsecurity rappelle le cas de Scoular, dont un employé a transféré 17,2 millions de dollars après des mails imitant le PDG.
Les signaux d’alerte
Un seul de ces signaux suffit pour suspendre le paiement et vérifier.
- Une urgence et une demande de confidentialité sur un paiement non prévu.
- Un nouvel IBAN ou un compte inhabituel, surtout à l’étranger.
- Une demande hors procédure, qui contourne la validation habituelle.
- Un nom de domaine légèrement différent de l’adresse habituelle.
- Un contact en soirée, en congés ou pendant un pont.
- Un message qui interdit de joindre l’interlocuteur par son canal habituel.
Voix clonée et visioconférence truquée
L’intelligence artificielle rend les faux plus convaincants. D’après Futura, l’entreprise Arup a perdu 25 millions de dollars quand un employé de sa filiale de Hong Kong a participé à une visioconférence où le directeur financier et les collègues étaient des faux générés par IA.
La Banque de France note elle aussi que l’IA crédibilise encore davantage les attaques. Une voix ou un visage ne prouvent donc plus rien. Seule la vérification par un second canal, avec un numéro déjà enregistré, reste fiable.
Comment se protéger de la fraude au président
Écrire des règles et les rendre non négociables
La Gendarmerie recommande une procédure de validation hiérarchique interne qui ne souffre aucune dérogation, et de protéger l’identité des personnes habilitées à faire des virements. La Banque Postale conseille de répartir la saisie et la validation des coordonnées bancaires entre plusieurs collaborateurs. Le cabinet Eurojuris ajoute un principe simple : le comptable saisit, le dirigeant valide.
Faire un contre-appel systématique
Pour toute demande de paiement ou de changement de RIB, la CNIL conseille de joindre par téléphone un contact connu, avec des coordonnées que vous possédez déjà, et non celles du mail reçu. Tenez à jour une liste de contacts fournisseurs et clients pour cela.
Sécuriser la messagerie
La CNIL recommande des mots de passe distincts et robustes, une double authentification sur la messagerie et une veille sur les noms de domaine proches du vôtre, à réserver si possible. Des filtres anti-hameçonnage, proposés par des éditeurs comme Hornetsecurity, complètent le dispositif en bloquant une partie des messages piégés.
Former les équipes
Selon la Gendarmerie, l’humain est souvent le maillon faible, d’où l’intérêt de campagnes de sensibilisation régulières. Des exercices concrets aident : lisez notre guide sur la sensibilisation des salariés à la cybersécurité et au phishing.
Contrôler les coordonnées bancaires
Comparez toujours l’IBAN reçu avec celui de votre système de gestion. Certaines banques proposent aussi des outils dédiés, comme VerifIBAN chez La Banque Postale, pour vérifier les coordonnées de vos clients et fournisseurs.
La vérification du bénéficiaire : utile, mais pas suffisante
Depuis le 9 octobre 2025, les banques doivent vérifier que le nom du bénéficiaire correspond à l’IBAN saisi, pour les virements SEPA standards et instantanés réalisés en ligne. C’est gratuit et valable pour tous les émetteurs, entreprises comprises, précise La finance pour tous.
Quatre résultats sont possibles : correspondance totale, partielle, absence de correspondance, ou vérification impossible. Dans les trois derniers cas, vous pouvez malgré tout valider le virement. Ce contrôle est un filet de sécurité de plus, qui ne remplace pas le contre-appel.
Que faire si vous avez payé un faux ordre de virement
Chaque minute compte. La Gendarmerie et la CNIL décrivent la marche à suivre.
- Appelez votre banque immédiatement pour demander le rappel des fonds.
- Identifiez tous les virements suspects, pas seulement le dernier.
- Conservez les preuves : mails, numéros d’appel, ordres de virement.
- Contactez la police ou la gendarmerie. La brigade numérique répond 24 h sur 24 et 7 jours sur 7.
- Changez les mots de passe de la messagerie et prévenez les équipes.
- Corrigez la faille et mettez à jour vos procédures de validation.
Si les fonds sont déjà partis à l’étranger, les enquêteurs spécialisés tentent de les faire bloquer par la coopération internationale. La CNIL précise qu’elle ne peut pas obtenir de dommages et intérêts pour l’entreprise : le dépôt de plainte passe par la police. Si l’incident révèle aussi une intrusion dans vos systèmes, d’autres obligations peuvent s’ajouter, détaillées dans notre article sur les délais de notification après une cyberattaque.
Votre banque peut-elle vous rembourser ?
Pas automatiquement. Dans deux arrêts du 12 juin 2025 (n° 24-13.697 et n° 24-10.168), analysés par Eurojuris, la Cour de cassation traite ces virements comme des opérations autorisées, puisque c’est la victime qui les a ordonnés. L’entreprise doit alors prouver des anomalies apparentes que la banque aurait dû remarquer, puis un manquement à son devoir de vigilance.
Le résultat dépend des faits. Dans une décision du 2 octobre 2024, la banque a été jugée fautive : les virements étaient rapprochés, élevés, tournés vers des sociétés étrangères et sans rapport avec les habitudes de l’entreprise. Un régime plus favorable existe pour les opérations non autorisées, mais il ne s’applique pas ici. En cas de litige, un avocat en droit bancaire reste le bon interlocuteur.
FAQ : fraude au président et faux fournisseur
C’est une escroquerie dans laquelle un fraudeur usurpe l’identité d’un dirigeant, ou d’un partenaire de confiance, pour pousser un salarié à effectuer un virement vers un compte frauduleux.
Méfiez-vous d’un changement annoncé par mail seul, d’une adresse d’expéditeur légèrement modifiée ou d’un motif inhabituel, comme un audit interne. Le seul test fiable est d’appeler le fournisseur à son numéro habituel avant de payer.
C’est parfois possible, à condition d’agir très vite. Il faut prévenir la banque pour qu’elle tente un rappel de fonds auprès de la banque du bénéficiaire, puis déposer plainte. Plus le délai s’allonge, plus les chances diminuent.
Pas systématiquement. Il faut démontrer que le virement présentait des anomalies apparentes que la banque aurait dû détecter. Chaque dossier est apprécié au cas par cas par les juges.
Non. Elle alerte en cas de nom qui ne correspond pas à l’IBAN, mais le virement reste possible malgré l’alerte. Le contre-appel et la double validation restent indispensables.