
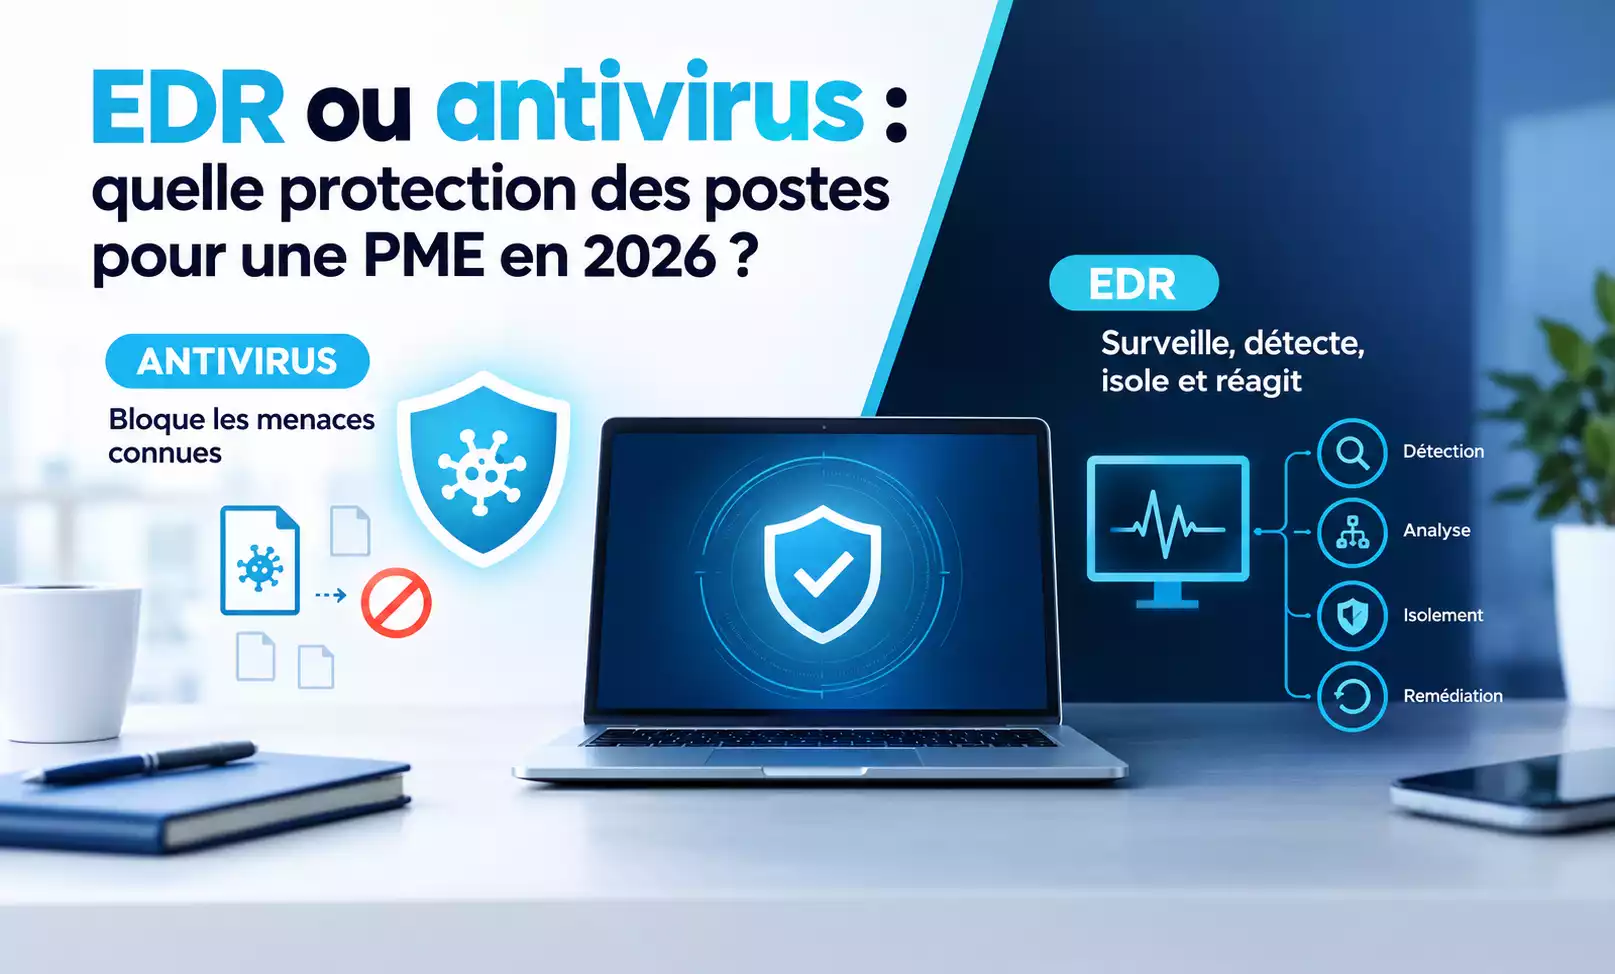
Un antivirus bloque les menaces connues avant leur exécution. Un EDR surveille en continu l’activité de chaque poste, repère les comportements anormaux et permet d’isoler une machine compromise. Pour une PME en 2026, l’EDR est le niveau de protection le plus adapté, à condition que quelqu’un traite ses alertes.
L’EDR remplace le plus souvent l’antivirus au lieu de s’y ajouter. Les plateformes récentes intègrent déjà une couche de prévention de type antivirus de nouvelle génération, comme l’explique N-able. Un antivirus seul reste défendable uniquement dans un environnement à très faible risque.
EDR vs antivirus : la différence en bref
L’antivirus bloque ce qui est connu
Un antivirus compare les fichiers à une base de signatures de logiciels malveillants. Les produits actuels ajoutent des analyses heuristiques et comportementales pour repérer du code suspect, comme le détaille LeMagIT. Quand une menace est identifiée, il la bloque, la met en quarantaine ou la supprime.
Il tourne en arrière-plan, sans analyste. C’est sa force face au grand volume de logiciels malveillants courants. Les antivirus de nouvelle génération (NGAV) ajoutent de l’apprentissage automatique. Ils restent avant tout des outils de prévention, selon Kaseya.
L’EDR détecte, enquête et réagit
EDR signifie Endpoint Detection and Response, soit détection et réponse sur les postes. Il enregistre l’activité de chaque machine : processus lancés, fichiers modifiés, connexions réseau, ouvertures de session. Quand un comportement s’écarte de la normale, il lève une alerte.
Il peut aussi agir : isoler le poste du réseau, arrêter un processus, mettre un fichier en quarantaine. Après un incident, il permet de reconstituer le déroulé de l’attaque, ce qu’un antivirus ne fait pas (Kaseya).
| Critère | Antivirus | EDR |
|---|---|---|
| Objectif principal | Bloquer les menaces connues | Détecter et contenir les attaques en cours |
| Méthode | Signatures, heuristiques, parfois apprentissage automatique | Analyse du comportement des processus et corrélation d’événements |
| Après un incident | Indique qu’un fichier a été mis en quarantaine | Retrace le parcours de l’attaque |
| Réaction | Quarantaine, suppression | Isolement du poste, arrêt de processus, retour en arrière |
| Effort d’exploitation | Faible | Plus élevé, car les alertes doivent être traitées |
| Coût | Le plus bas | Plus élevé |
Synthèse établie d’après Kaseya et Splashtop.
Un antivirus suffit-il encore à une PME en 2026 ?
Dans la majorité des cas, non. Les attaques actuelles contournent de plus en plus souvent les fichiers malveillants que l’antivirus sait reconnaître.
Selon le Global Threat Report 2026 de CrowdStrike, 82 % des détections de 2025 étaient sans malware. Les attaquants utilisent des identifiants valides et des outils légitimes du système. Ce chiffre provient de la télémétrie d’un éditeur d’EDR, qui a donc un intérêt dans le sujet. Il illustre toutefois la logique du problème : sans fichier malveillant, il n’y a rien à comparer à une signature.
Les attaques dites sans fichier s’exécutent en mémoire et ne laissent aucune trace sur le disque, comme le rappelle Kaseya.
Le risque n’est pas théorique pour les petites structures. Dans son panorama 2025, l’ANSSI a recensé 128 compromissions par rançongiciel, et les TPE, PME et ETI restent la catégorie la plus touchée, d’après Le Monde Informatique.
Quand un antivirus peut suffire : un environnement à très faible risque, avec peu de données clients, sans obligation réglementaire et avec une exposition limitée (N-able). Une PME qui manipule des données clients, de la facturation ou des accès à distance sort souvent de ce cadre.
L’EDR remplace-t-il l’antivirus ou faut-il les deux ?
Une seule plateforme suffit généralement. La plupart des EDR modernes embarquent une prévention de niveau NGAV. Faire tourner un antivirus classique à côté peut alourdir la consommation de ressources et l’administration. C’est pourquoi de nombreuses équipes retirent l’ancien antivirus au déploiement de l’EDR (N-able).
Les avis divergent. Kaseya, qui vend à la fois un antivirus et un EDR, recommande de les associer : l’antivirus filtre le bruit courant, l’EDR se concentre sur les attaques plus fines. Chez cet éditeur, les deux outils partagent le même agent et la même console (source).
La règle pratique : choisir une plateforme qui couvre prévention et détection, et éviter d’empiler deux agents d’éditeurs différents sans test préalable.
Ce que l’EDR demande vraiment : alertes, temps et budget
Qui traite les alertes ?
Un EDR produit des alertes. Si personne ne les lit, l’outil perd l’essentiel de sa valeur. Pour une PME dont l’informatique repose sur une seule personne, il faut décider à l’avance qui répond la nuit, qui peut couper une connexion et qui prévient la direction (donneespersonnelles.fr).
Le MDR (Managed Detection and Response) répond à ce problème : des experts surveillent et traitent les alertes à votre place. Selon Splashtop, l’antivirus est le moins cher et le plus simple à gérer. L’EDR coûte plus cher et demande plus d’exploitation. Le MDR est le plus cher, mais c’est celui qui demande le moins d’effort au client.
Quel budget prévoir ?
Il n’existe pas de prix unique. Le coût complet additionne les licences, le déploiement, l’exploitation et la sortie du contrat. Mieux vaut le raisonner sur trois ans, et ne pas comparer un prix par utilisateur à un prix par appareil sans reconstituer la même couverture (donneespersonnelles.fr).
Assurance cyber et conformité
D’après Kaseya, les journaux d’un EDR sont de plus en plus demandés par les assureurs cyber et les cadres de conformité, comme preuve d’une surveillance continue. Vérifiez les conditions de votre propre contrat.
Ce que l’EDR ne couvre pas
L’EDR surveille les postes. Il ne remplace ni la protection de la messagerie, ni la sauvegarde, ni la sensibilisation des équipes (La Fabrique du Net). Face à un rançongiciel, une sauvegarde isolée et un plan de reprise restent la dernière ligne de défense : voir notre guide sur la sauvegarde et le plan de reprise d’activité contre les ransomwares. Pour situer l’EDR parmi les autres protections, consultez l’ensemble des briques de cybersécurité d’une PME.
Comment choisir une protection des postes
Cinq critères permettent de trier les offres :
- Le parc : nombre de postes et systèmes à couvrir (Windows, macOS, mobiles, serveurs).
- L’exploitation : équipe interne ou service MDR.
- La réponse : isolation à distance d’un poste, historique conservé pour l’enquête.
- Les données : lieu d’hébergement des journaux et garanties de l’éditeur.
- Le coût complet : licences et exploitation sur trois ans.
Deux exemples du marché, cités à titre factuel et sans classement :
- Microsoft Defender for Business cible les entreprises jusqu’à 300 salariés. Il inclut les fonctions de Defender Antivirus et ajoute la détection et réponse sur les postes ainsi que l’investigation et la remédiation automatisées (Microsoft). Il est aussi inclus dans Microsoft 365 Business Premium (IT-Connect).
- HarfangLab est un éditeur français dont l’EDR a été, en janvier 2025, le premier à obtenir la qualification de l’ANSSI, d’après Clubic.
Une PME sans équipe sécurité peut aussi confier l’exploitation à un tiers, par exemple via une solution de cybersécurité clé en main portée par un prestataire.
À retenir
- L’antivirus bloque le connu. L’EDR détecte, isole et documente.
- Pour une PME qui traite des données clients, l’EDR est le niveau recommandé en 2026.
- Une seule plateforme de prévention et de détection est préférable à deux agents empilés.
- Sans personne pour traiter les alertes, envisagez un MDR.
- L’EDR ne remplace ni la sauvegarde, ni la protection de la messagerie.
FAQ : EDR et antivirus
Fonctionnellement, souvent oui. Les plateformes EDR récentes intègrent un moteur de prévention de type NGAV, ce qui permet de retirer l’antivirus classique (N-able). Vérifiez que cette couche de prévention est bien incluse et activée dans votre offre.
L’EDR couvre les postes. Le XDR offre une couverture plus large et reste généralement la plus chère des trois solutions, selon SentinelOne. Le MDR est un service : des experts exploitent la détection pour vous (Splashtop).
Il peut aider à les contenir : isoler un poste en quelques secondes peut empêcher la fin du chiffrement et la propagation (Kaseya). Il ne dispense pas d’avoir des sauvegardes isolées et testées.
Le prix dépend du périmètre, du nombre de postes et du niveau de service (EDR seul ou MDR). Comparez le coût complet sur trois ans, exploitation incluse, plutôt que le prix de licence seul (donneespersonnelles.fr).
Non. Sans administration centralisée, gérer la sécurité poste par poste devient ingérable et laisse des trous (La Fabrique du Net). Une PME a besoin d’une console unique pour piloter son parc.