
Mis à jour le 9 octobre 2026
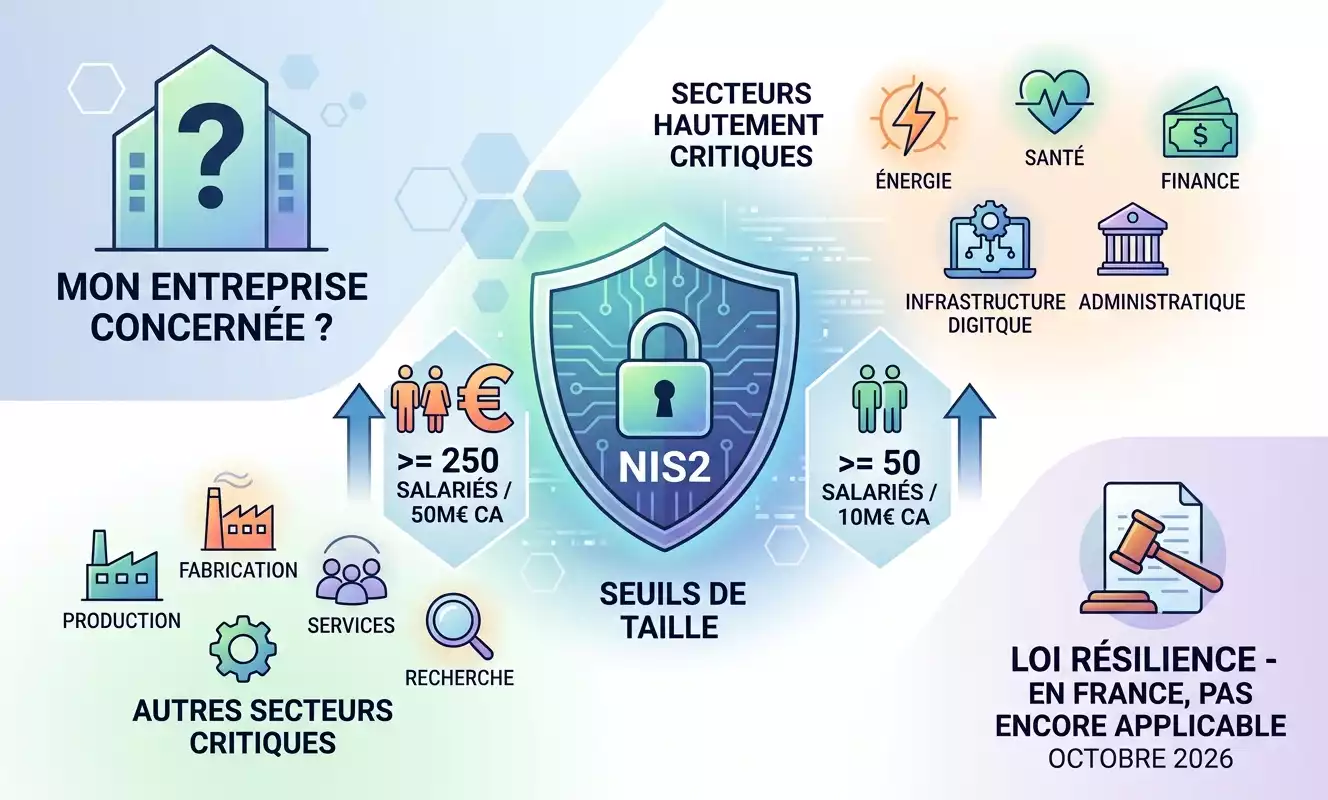
Une entreprise est concernée par NIS2 si elle remplit trois conditions : elle exerce dans l’un des 18 secteurs listés, elle atteint la taille d’une entreprise moyenne (au moins 50 salariés, ou un chiffre d’affaires et un bilan annuels supérieurs à 10 millions d’euros) et elle opère dans l’Union européenne. Les micro et petites entreprises sont exclues, sauf exceptions. En France, la directive n’est pas encore applicable : la loi Résilience, qui la transpose, n’est pas promulguée au 9 octobre 2026.
Ces critères viennent du site officiel de l’ANSSI consacré à NIS2. Cet article les détaille, explique où en est la loi et traite les cas que l’on oublie souvent : les petites entreprises, les groupes et les sous-traitants.
Sommaire
- Les entreprises concernées par NIS2 : 3 critères à vérifier
- Loi Résilience : où en est NIS2 en France ?
- Une PME ou une petite entreprise est-elle concernée ?
- Entité essentielle ou entité importante : les différences
- Filiales et groupes : comment calculer les seuils ?
- Mon prestataire de téléphonie ou de cloud est-il concerné ?
- Comment vérifier si votre entreprise est concernée
- FAQ
Les entreprises concernées par NIS2 : 3 critères à vérifier
NIS2 ne vise pas toutes les entreprises. Il faut cumuler un secteur, une taille et une présence dans l’Union européenne.
1. Un secteur d’activité visé
L’ANSSI recense 18 secteurs, répartis en deux groupes.
Secteurs hautement critiques :
- administrations publiques
- eaux potables et eaux non potables
- énergies
- espace
- gestion des services TIC (interentreprises)
- infrastructures des marchés financiers
- infrastructures numériques
- santé
- secteur bancaire
- transport
Autres secteurs critiques :
- fabrication, production et distribution de produits chimiques
- fournisseurs numériques
- gestion des déchets
- industries manufacturières
- production, transformation et distribution de denrées alimentaires
- recherche
- services postaux et d’expédition
Le rattachement se fait par activité, pas par appellation. D’après la FAQ de l’ANSSI sur le périmètre, une entité juridique peut être régulée dès qu’une seule de ses activités relève d’un secteur des annexes de la directive.
2. Un seuil de taille
La directive applique une règle de plafond : toute entreprise moyenne ou plus grande d’un secteur visé est concernée. L’ANSSI fixe deux catégories :
- Entités essentielles : au moins 250 personnes, ou un chiffre d’affaires annuel supérieur à 50 millions d’euros et un bilan annuel supérieur à 43 millions d’euros.
- Entités importantes : les autres entités, à partir de 50 personnes, ou avec un chiffre d’affaires et un bilan annuels supérieurs à 10 millions d’euros.
Le secteur joue aussi. Selon le tableau récapitulatif de Factorial, une grande entreprise d’un « autre secteur critique » est classée entité importante, et non essentielle.
3. Une activité dans l’Union européenne
La directive vise les entités qui fournissent leurs services ou exercent leurs activités dans l’Union. Une entreprise établie hors UE qui sert des clients européens peut donc entrer dans le périmètre, comme le précise la FAQ de l’ANSSI sur les seuils.
Loi Résilience : où en est NIS2 en France ?
NIS2 n’est pas encore applicable en France. La directive européenne a été publiée au Journal officiel de l’Union le 27 décembre 2022. Chaque État membre doit la transposer dans son droit national, et la France a dépassé l’échéance du 17 octobre 2024.
Le vecteur est le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, dit loi Résilience. Il transpose trois directives : REC, NIS2 et DORA. L’ANSSI retrace ses étapes :
- 15 octobre 2024 : présentation en Conseil des ministres ;
- 11 et 12 mars 2025 : adoption par le Sénat ;
- 10 septembre 2025 : vote en commission spéciale de l’Assemblée nationale.
Depuis, le texte attend la séance publique. Le 6 octobre 2026, la conférence des présidents de l’Assemblée l’a retiré de l’ordre du jour des 7 et 9 octobre, sans nouvelle date arrêtée. Le rapporteur espère une réinscription sous deux à trois semaines, selon la même source.
Concrètement, la directive entrera en vigueur en France quand l’ensemble des textes (loi, décrets, arrêtés) sera promulgué. Plusieurs pages en ligne présentent la loi comme déjà adoptée : au 9 octobre 2026, ce n’est pas le cas.
Faut-il attendre pour agir ?
L’ANSSI a annoncé en 2024 un délai de tolérance de trois ans avant les contrôles. Cette annonce date d’avant l’adoption du texte et devra être confirmée dans les textes définitifs.
En attendant, l’agence a publié une version de travail du Référentiel Cyber France (ReCyF), qui liste les mesures de sécurité attendues. Elle invite les futures entités à commencer dès maintenant, comme l’indique sa page NIS2. Par ailleurs, la Commission européenne a saisi la Cour de justice de l’Union européenne le 8 juillet 2026 contre la France pour non-transposition, et demande une somme forfaitaire assortie d’une astreinte journalière.
Une PME ou une petite entreprise est-elle concernée par NIS2 ?
En règle générale, non : en dessous de 50 salariés et de 10 millions d’euros, une entreprise n’est pas directement visée. Deux situations font exception.
Les exceptions de taille
Selon l’ANSSI, la directive s’applique quelle que soit la taille à :
- les fournisseurs de réseaux de communications électroniques publics ou de services accessibles au public ;
- les prestataires de services de confiance ;
- les registres de noms de domaine de premier niveau et les fournisseurs de services DNS ;
- les entités qui fournissent des services d’enregistrement de noms de domaine.
Un État membre peut aussi désigner une entité plus petite, par exemple lorsqu’elle détient un monopole sur une activité essentielle. Ces désignations dépendent de la loi française, qui n’est pas encore votée.
L’effet indirect : la chaîne d’approvisionnement
C’est le cas qui touche le plus de PME. La directive demande aux entités régulées d’évaluer les pratiques de cybersécurité de leurs fournisseurs et d’intégrer des mesures dans leurs contrats, comme le prévoit le considérant 85 de la directive.
La version de travail du ReCyF va dans le même sens : l’entité doit disposer d’assurances contractuelles de conformité de ses prestataires, par exemple un plan d’assurance sécurité ou des indicateurs de suivi.
Exemple : un petit fabricant de pièces de 30 salariés n’est pas soumis à NIS2. S’il fournit un industriel qui l’est, celui-ci pourra lui demander des garanties écrites sur sa sécurité informatique.
Entité essentielle ou entité importante : les différences
Les deux catégories doivent s’enregistrer, gérer leurs risques cyber et déclarer leurs incidents importants. Ce qui change, c’est l’intensité du contrôle et le niveau des sanctions.
- Supervision : proactive pour les entités essentielles, plus réactive pour les importantes, d’après Factorial.
- Sanctions : jusqu’à 2 % du chiffre d’affaires mondial pour une entité essentielle, 1,4 % pour une entité importante, selon l’ANSSI.
- Mesures de sécurité : dans la version de travail du ReCyF, certaines mesures visent les deux catégories, d’autres uniquement les entités essentielles.
Parmi les mesures réservées aux entités essentielles figurent l’authentification multifacteur pour les accès à distance et un programme d’audit de l’ensemble des systèmes d’information. Ce même référentiel place la responsabilité de la sécurité numérique sur le dirigeant exécutif, dans les deux catégories.
Filiales et groupes : comment calculer les seuils ?
L’ANSSI donne trois règles de calcul :
- les seuils s’apprécient sur l’ensemble des activités de l’entité, pas seulement sur celles qui figurent dans les annexes ;
- le chiffre d’affaires retenu est hors TVA et hors autres taxes indirectes ;
- les règles de la recommandation européenne 2003/361/CE sur les PME s’appliquent.
Pour les groupes, la directive prévoit que les entreprises partenaires ou liées entrent dans le calcul. Le considérant 16 laisse toutefois aux États la possibilité de tenir compte de l’indépendance d’une filiale, notamment sur le réseau et les systèmes d’information qu’elle utilise. La position française dépendra du texte final.
Pour une multinationale, l’ANSSI recommande une analyse juridique approfondie par l’entité elle-même.
Mon prestataire de téléphonie ou de cloud est-il concerné ?
Peut-être, et cela change ce que vous pouvez lui demander. Les secteurs « infrastructures numériques » et « gestion des services TIC » figurent parmi les secteurs hautement critiques. Selon Factorial, ils couvrent notamment les fournisseurs de cloud, les centres de données et les prestataires de services gérés.
Les fournisseurs de communications électroniques accessibles au public sont, eux, concernés quelle que soit leur taille. Un opérateur de téléphonie sur IP peut donc être régulé par lui-même, selon son activité exacte.
Si vous êtes vous-même régulé, quelques points sont à poser à vos prestataires :
- leur situation au regard de NIS2 et leur éventuel enregistrement ;
- un plan d’assurance sécurité ou des engagements contractuels équivalents ;
- leurs délais pour vous prévenir en cas d’incident.
Un point de responsabilité : selon l’ANSSI, c’est l’entité régulée propriétaire du système d’information touché qui notifie l’incident, pas son prestataire.
Comment vérifier si votre entreprise est concernée
Voici une démarche simple, dans l’ordre :
- Faire le test officiel. L’ANSSI propose un simulateur en ligne qui indique si l’entité est régulée et dans quelle catégorie. Son résultat est indicatif.
- Lister vos activités et les rapprocher des 18 secteurs.
- Calculer effectif, chiffre d’affaires hors TVA et bilan, au niveau de l’entité puis du groupe.
- Vous pré-enregistrer. Ce sont les entités qui doivent se déclarer elles-mêmes, via le service de pré-enregistrement de l’ANSSI.
- Faire un état des lieux. Comparez votre existant au ReCyF, par exemple en commençant par un audit de cybersécurité de votre entreprise. L’ANSSI propose aussi un diagnostic gratuit avec Mon Aide Cyber.
Des éditeurs privés proposent aussi des outils de suivi, comme Leto pour la conformité NIS 2 ou Factorial IT pour l’inventaire des appareils et des accès.
Les trois obligations à anticiper
- L’enregistrement auprès de l’ANSSI.
- La gestion des risques cyber, avec des mesures juridiques, techniques et organisationnelles.
- La déclaration des incidents importants : une première déclaration sans retard injustifié ou dans les 24 heures après en avoir eu connaissance, puis des rapports de suivi. Pour la pratique, voir les délais de notification en cas de cyberattaque.
Ces obligations se recoupent en partie avec la notification des violations de données du RGPD. Pour les coordonner, lisez notre guide pour articuler la conformité RGPD et NIS2.
FAQ : NIS2 et entreprises concernées
Non. Au 9 octobre 2026, la loi Résilience n’est pas promulguée et aucune obligation nationale n’est donc encore applicable. La directive entrera en vigueur en France quand la loi, les décrets et les arrêtés auront été publiés. Se préparer dès maintenant reste conseillé par l’ANSSI.
Oui, dans certains cas. La directive s’applique quelle que soit la taille aux fournisseurs de communications électroniques accessibles au public, aux prestataires de services de confiance, aux registres de noms de domaine et aux fournisseurs DNS. Un État membre peut aussi désigner une entité plus petite.
Cela dépend du secteur et de la taille. À partir de 250 personnes, ou de plus de 50 millions d’euros de chiffre d’affaires et 43 millions d’euros de bilan, on parle d’entité essentielle. Entre ce niveau et 50 personnes ou 10 millions d’euros, l’entité est importante. Le simulateur de l’ANSSI donne une première réponse.
Pas directement, mais il peut vous demander des garanties. La directive impose aux entités régulées de maîtriser la cybersécurité de leurs fournisseurs et d’inscrire des mesures dans les contrats. Anticipez en documentant vos pratiques de sécurité.
Les sanctions financières doivent être proportionnées au manquement. Elles peuvent aller jusqu’à 2 % du chiffre d’affaires mondial pour une entité essentielle et 1,4 % pour une entité importante, selon l’ANSSI. Les montants définitifs dépendront de la loi française