
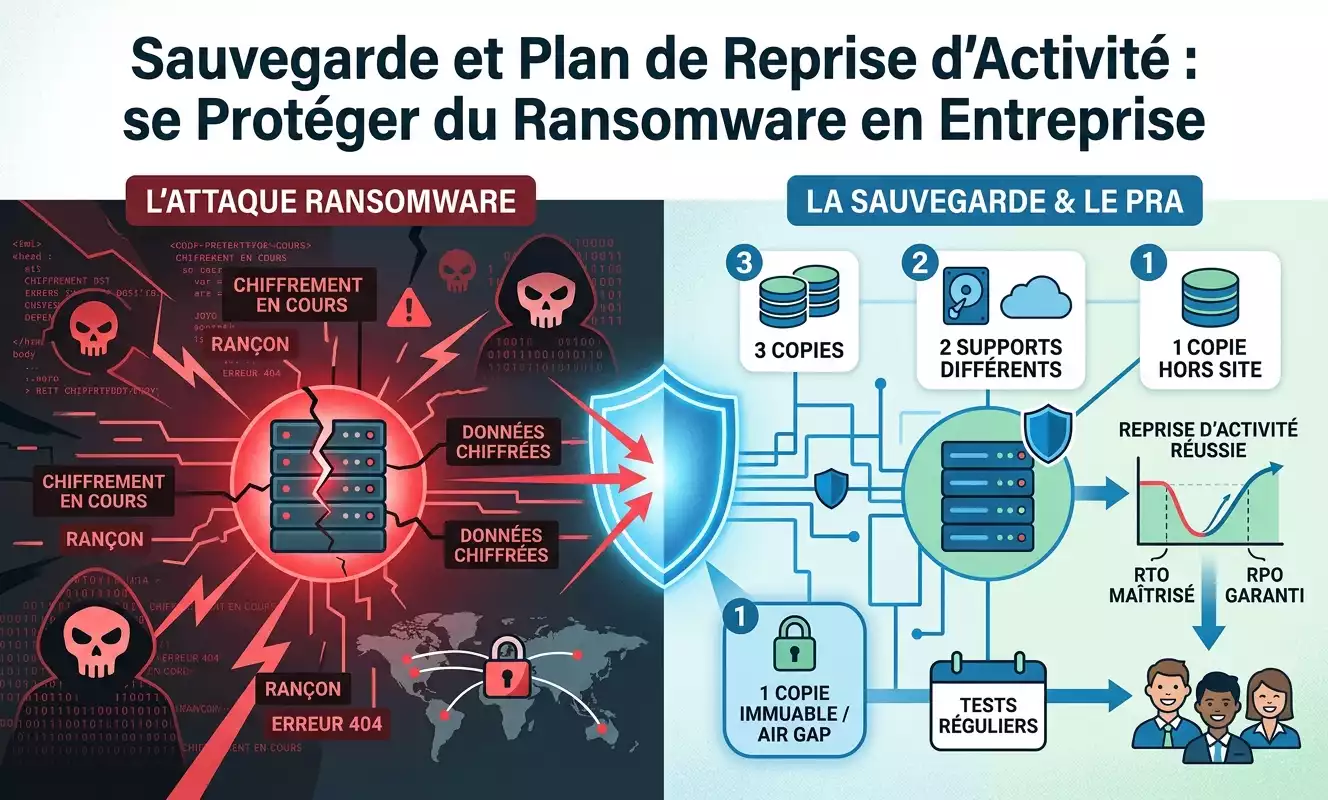
Une sauvegarde fiable associée à un plan de reprise d’activité (PRA) reste la meilleure protection d’une entreprise contre un ransomware. Sans copie saine des données, la seule option de récupération est de payer la rançon. Or, cela ne garantit ni la restitution des fichiers, ni l’arrêt des menaces des cybercriminels. À l’inverse, un PRA bien construit permet de redémarrer l’activité en quelques heures, plutôt qu’en plusieurs semaines.
Trois principes gouvernent ainsi une sauvegarde anti-ransomware efficace :
- Au moins une copie des données doit être déconnectée du réseau ou immuable, pour échapper au chiffrement.
- Le PRA doit être testé régulièrement. Sinon, la restauration risque d’échouer le jour où elle devient nécessaire.
- Les délais de reprise (RTO) et la perte de données acceptable (RPO) doivent être définis à l’avance, système par système.
Selon le dernier rapport Sophos sur l’état des ransomwares en France, 100 % des entreprises françaises dont les données ont été chiffrées en 2026 ont réussi à les récupérer, contre 98 % l’année précédente. Autrement dit, la sauvegarde, quand elle est correctement conçue, fonctionne.
Sommaire
- PRA, PCA : définitions et différence face au ransomware
- Pourquoi une sauvegarde classique ne suffit plus contre le ransomware
- Règle 3-2-1-1 : la méthode de sauvegarde anti-ransomware
- RTO et RPO : définir les objectifs de votre PRA
- Sauvegarde locale, cloud, hybride : comparatif
- Tester son PRA : la fréquence recommandée
- Coût d’une attaque ransomware en France : les chiffres 2026
- Checklist : bâtir un PRA anti-ransomware
PRA, PCA : définitions et différence face au ransomware
Le Plan de Reprise d’Activité (PRA) formalise l’ensemble des processus techniques, humains et logistiques permettant à une entreprise de relancer son informatique après un sinistre majeur. Il peut s’agir d’une panne, d’un incendie, ou d’une cyberattaque. Il se distingue ainsi du Plan de Continuité d’Activité (PCA), qui vise plutôt à maintenir l’activité sans interruption pendant l’incident. Le PRA, lui, accepte une interruption temporaire et organise le chemin le plus rapide vers un retour à la normale.
Face à un ransomware, le PRA prend en revanche une dimension particulière. Contrairement à une panne matérielle classique, l’attaque vise directement à rendre les données inutilisables. Elle cherche également à corrompre les moyens de récupération eux-mêmes, y compris les sauvegardes accessibles depuis le réseau.
Pourquoi une sauvegarde classique ne suffit plus contre le ransomware
Une sauvegarde n’est par nature pas conçue pour résister à un ransomware. Les attaquants modernes recherchent en priorité les serveurs et partages de sauvegarde connectés au réseau. Ils les chiffrent ou les suppriment avant de s’attaquer aux données de production, précisément pour empêcher toute restauration sans paiement.
Les pièges classiques qui aggravent le risque
- Les sauvegardes locales sur un serveur ou un NAS du réseau interne sont facilement atteignables par un ransomware qui se propage latéralement.
- Une simple synchronisation cloud (OneDrive, Google Drive) n’est pas une sauvegarde. Si les fichiers locaux sont chiffrés, la version synchronisée l’est aussi. Par ailleurs, les corbeilles de ces services ont des durées de rétention limitées : 93 jours pour SharePoint/OneDrive, 30 jours pour Gmail. Au-delà, les données perdues ne sont plus récupérables.
Des attaques de plus en plus efficaces
En France en 2026, 60 % des attaques par ransomware sont parvenues à chiffrer des données, contre 58 % l’année précédente et 50 % en moyenne mondiale. Ces attaques exploitent souvent une intrusion préalable passée inaperçue. Ainsi, savoir reconnaître les signes d’une intrusion informatique avant le déclenchement du chiffrement fait partie intégrante d’une stratégie de défense complète.
Règle 3-2-1-1 : la méthode de sauvegarde anti-ransomware
La référence en matière de sauvegarde reste la règle 3-2-1 : trois copies des données, sur deux types de supports différents, dont une copie hors site. Cette règle, héritée du monde de la photographie professionnelle, s’est imposée comme standard IT bien avant l’essor du ransomware.
L’évolution vers le 3-2-1-1 : la copie immuable
Face à des ransomwares capables de chiffrer des sauvegardes accessibles en ligne, l’industrie de la sauvegarde a fait évoluer cette règle. Des éditeurs comme Veeam, Acronis ou Rubrik recommandent désormais un modèle 3-2-1-1 : au moins une des copies doit être immuable ou physiquement déconnectée du réseau, un principe aussi appelé air gap. Ainsi, aucun logiciel malveillant ne peut l’atteindre ni la modifier.
Cette déclinaison provient d’organismes comme la CISA américaine, plutôt que d’une recommandation propre à l’ANSSI. Elle rejoint néanmoins directement les principes que l’agence française défend dans son guide de référence sur les rançongiciels : sauvegarder régulièrement les données, et conserver au moins une copie hors ligne.
À quoi ressemble une copie immuable concrètement ?
Une copie immuable peut prendre plusieurs formes : un stockage objet verrouillé en écriture (type S3 Object Lock), une bande magnétique LTO stockée hors ligne, ou encore un disque externe déconnecté manuellement après chaque sauvegarde.
RTO et RPO : définir les objectifs de votre PRA
Deux indicateurs structurent tout PRA sérieux :
- Le RTO (Recovery Time Objective) : le délai maximal acceptable pour remettre un système en service après un incident.
- Le RPO (Recovery Point Objective) : la quantité maximale de données qu’une entreprise accepte de perdre, mesurée en temps écoulé depuis la dernière sauvegarde exploitable.
Ces deux valeurs ne sont pas identiques pour tous les systèmes. Un RPO proche de zéro est par exemple nécessaire pour un système de facturation ou une base clients. À l’inverse, un dossier RH mis à jour occasionnellement tolère un RPO plus large. Les retours d’expérience sur la gestion d’un ransomware en entreprise montrent d’ailleurs qu’il faut hiérarchiser la restauration. Les systèmes d’identité, comme l’annuaire ou l’authentification, doivent généralement être rétablis en priorité, car tous les autres systèmes en dépendent pour fonctionner.
Sauvegarde locale, cloud, hybride : comparatif
| Type de sauvegarde | Avantage principal | Limite anti-ransomware |
|---|---|---|
| Locale (serveur, NAS) | Restauration rapide, faible coût | Vulnérable si accessible depuis le réseau infecté |
| Cloud (versionnée) | Résilience géographique, accès à distance | Inefficace si simple synchronisation non versionnée |
| Immuable / air gap | Résiste au chiffrement par design | Restauration parfois plus lente à activer |
| Hybride (local + hors site immuable) | Combine rapidité et résilience | Coût et complexité de gestion plus élevés |
Aucune des trois premières approches n’est donc suffisante isolément. La combinaison recommandée dans la majorité des retours d’expérience associe une copie locale pour la rapidité de restauration, et une copie hors site ou immuable pour la résilience anti-ransomware. Le choix dépend aussi du volume de données et du budget disponible. Un audit de PRA permet ainsi de dimensionner la solution selon le RTO et le RPO réellement nécessaires, plutôt que de sur-investir uniformément sur tous les systèmes.
Tester son PRA : la fréquence recommandée
Un plan de sauvegarde n’a de valeur que s’il a été testé. De nombreuses entreprises découvrent en effet au moment du sinistre que leurs sauvegardes sont incomplètes, corrompues, ou trop lentes à restaurer pour respecter le RTO fixé.
- Des tests de restauration mensuels sur un échantillon représentatif de données.
- Un test complet annuel, simulant un scénario réel de reprise après sinistre.
- Une procédure de restauration documentée, pour que la reprise ne dépende pas de la disponibilité d’une seule personne le jour de l’incident.
Coût d’une attaque ransomware en France : les chiffres 2026
Le coût de la récupération
Selon le dernier rapport Sophos sur l’état des ransomwares en France, le coût moyen de rétablissement après une attaque atteint 2,02 millions de dollars en 2026, contre 1,22 million l’année précédente. En 2025 déjà, 60 % des entreprises françaises touchées avaient utilisé leurs sauvegardes pour récupérer leurs données chiffrées.
Le paiement de la rançon, en net recul
Côté paiement, le dernier rapport Verizon Data Breach Investigations Report (DBIR 2026) montre que le ransomware est désormais présent dans 48 % des violations de données analysées dans le monde. Toutefois, 69 % des entreprises victimes ont refusé de payer la rançon demandée, contre 64 % dans l’édition 2025. Payer reste donc minoritaire, et déconseillé par les autorités françaises : cela finance des organisations criminelles, ne garantit pas la restitution des fichiers, et expose l’entreprise à de nouvelles attaques.
Un niveau de préparation encore insuffisant
Le baromètre 2025 de Cybermalveillance.gouv.fr montre néanmoins une prise de conscience progressive : 44 % des dirigeants de TPE-PME françaises estiment désormais leur entreprise très exposée aux menaces numériques, contre 38 % un an plus tôt. Le niveau de préparation concret reste cependant encore insuffisant chez une large partie d’entre elles.
Checklist : bâtir un PRA anti-ransomware
Au-delà de la sauvegarde elle-même, le guide de référence publié par l’ANSSI et le ministère de la Justice recommande un socle de mesures complémentaires :
- ☐ Sauvegarder les données régulièrement, avec au moins une copie hors ligne ou immuable
- ☐ Définir un RTO et un RPO par système, en priorisant les systèmes d’identité
- ☐ Tester la restauration chaque mois sur un échantillon, chaque année en complet
- ☐ Maintenir à jour logiciels, systèmes d’exploitation et antivirus
- ☐ Cloisonner le système d’information pour limiter la propagation latérale
- ☐ Limiter les droits des utilisateurs au strict nécessaire
- ☐ Superviser les journaux pour détecter une activité suspecte en amont
- ☐ Sensibiliser les collaborateurs, le phishing restant un vecteur d’entrée majeur
- ☐ Formaliser un plan de réponse aux cyberattaques, communication de crise incluse
Ces mesures dépassent le seul périmètre de la sauvegarde et relèvent d’une stratégie de sécurité globale. Se faire accompagner par un partenaire spécialisé en cybersécurité pour PME permet souvent d’identifier les angles morts qu’une équipe interne, généraliste, ne détecte pas toujours seule. Un diagnostic de sécurité informatique constitue en général la première étape concrète avant de bâtir ou de renforcer un PRA.
Le PCA (Plan de Continuité d’Activité) vise à maintenir l’activité sans interruption pendant un incident. Le PRA (Plan de Reprise d’Activité) accepte une interruption temporaire et organise le chemin le plus rapide vers un retour à la normale après le sinistre.
C’est précisément pour éviter ce scénario qu’au moins une copie doit rester immuable ou déconnectée du réseau. Si toutes les copies accessibles sont chiffrées, il faut contacter un expert en réponse à incident, déposer plainte, et ne pas payer la rançon sans garantie de récupération.
La fréquence dépend du RPO défini pour chaque système : au minimum, elle doit correspondre au rythme auquel les données changent, pour limiter l’écart entre la dernière sauvegarde et une éventuelle perte.
Non si elle se limite à une synchronisation de fichiers, car les versions chiffrées localement peuvent être répliquées dans le cloud. Une vraie sauvegarde cloud versionnée, idéalement avec une option d’immuabilité, reste en revanche un pilier solide d’une stratégie 3-2-1-1.
Les autorités françaises déconseillent fermement le paiement : il ne garantit ni le déchiffrement des données ni l’arrêt des menaces, et peut exposer l’entreprise à de nouvelles attaques ciblées.