
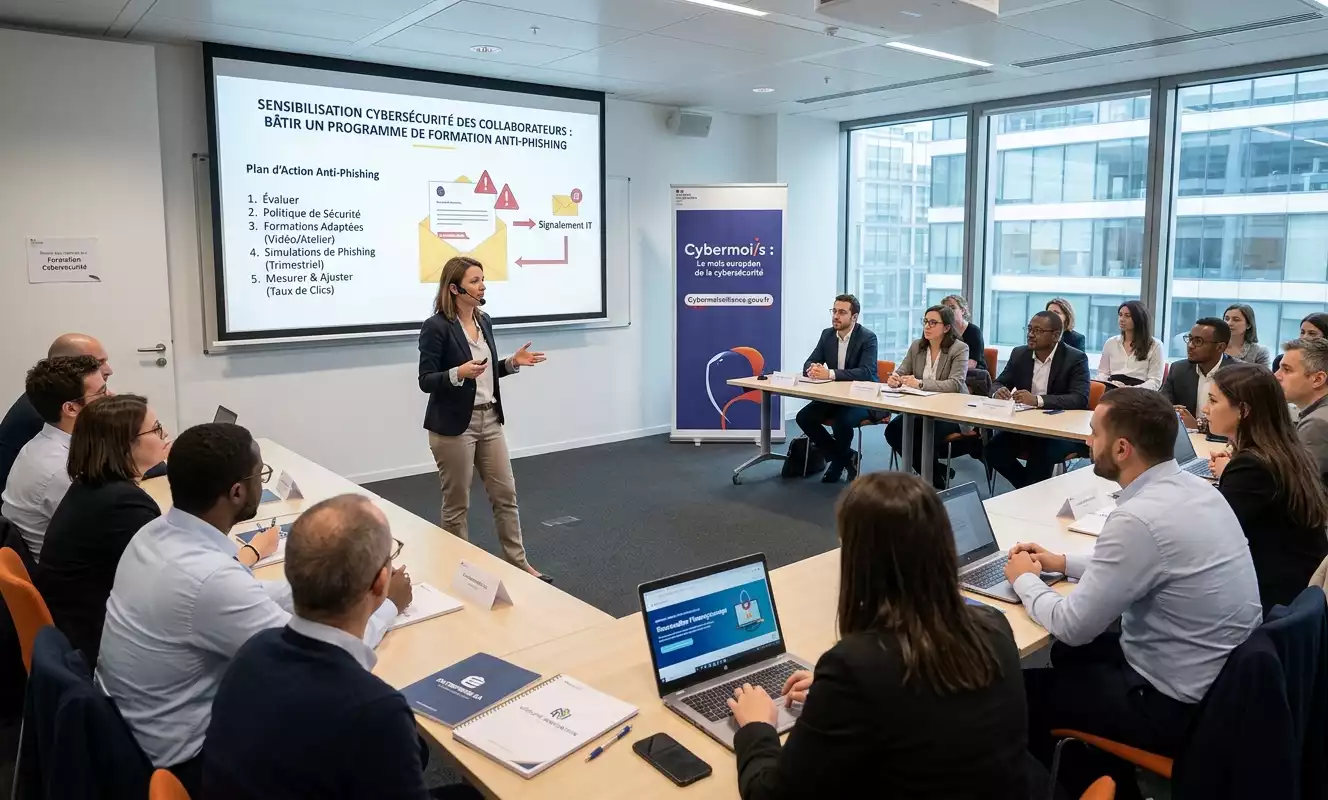
La sensibilisation à la cybersécurité des salariés regroupe l’ensemble des actions de formation, d’information et de mise en pratique (souvent via des simulations de phishing) qui apprennent aux collaborateurs à reconnaître une tentative d’hameçonnage et à adopter les bons réflexes. C’est aujourd’hui la mesure la plus efficace contre le risque cyber : près de 90 % des cyberattaques trouvent leur origine dans une erreur humaine, le plus souvent un clic sur un email piégé.
Pour les entreprises françaises, ce n’est plus seulement une bonne pratique. Depuis la directive NIS2, la formation à la cybersécurité devient une obligation pour des milliers d’organisations, et une recommandation forte pour toutes les autres au titre du Code du travail et du RGPD. Le sujet est d’autant plus d’actualité que le Cybermoi/s, le mois européen de la cybersécurité piloté par Cybermalveillance.gouv.fr, se déroule chaque année du 1ᵉʳ au 31 octobre, avec l’hameçonnage comme l’une des menaces mises en avant.
Cet article se concentre sur la structuration du programme de formation en lui-même : rythme, format des campagnes de simulation, indicateurs de suivi. Pour les signaux qui permettent de repérer un email piégé au quotidien, notre article dédié à la protection de la boîte mail professionnelle contre le phishing couvre ce point en détail.
Sommaire
- Qu’est-ce que la sensibilisation à la cybersécurité des salariés ?
- Pourquoi le phishing reste la menace numéro un en entreprise
- Formation à la cybersécurité : que dit la réglementation ?
- Bâtir un programme de formation anti-phishing en 5 étapes
- Combien coûte une formation à la sensibilisation cybersécurité ?
- Quels outils et solutions pour former ses salariés ?
- Les limites d’un programme de sensibilisation
- Questions fréquentes
Qu’est-ce que la sensibilisation à la cybersécurité des salariés ?
La sensibilisation cybersécurité salariés désigne l’ensemble des dispositifs mis en place par une entreprise pour informer ses collaborateurs des risques numériques (hameçonnage, rançongiciel, fraude au virement, usurpation d’identité) et leur transmettre des réflexes de protection. Elle repose généralement sur trois piliers : une formation initiale (e-learning ou présentiel), des mises en situation régulières comme les campagnes de phishing simulé, et un suivi dans la durée pour ancrer les bons comportements.
Elle se distingue de la formation technique des équipes IT : ici, la cible est l’ensemble du personnel, y compris les dirigeants, car chaque poste de travail est un point d’entrée potentiel pour un attaquant. Pour une vision plus large des mesures à mettre en place au niveau de l’entreprise, notre guide cybersécurité pour les PME détaille les fondamentaux au-delà de la seule sensibilisation.
Pourquoi le phishing reste la menace numéro un en entreprise
Le phishing (ou hameçonnage) vise directement l’humain plutôt qu’une faille technique : c’est ce qui en fait la technique d’attaque la plus utilisée, et la raison pour laquelle un programme de formation structuré, plutôt qu’une simple note d’information, est nécessaire pour le contrer durablement.
Les chiffres 2025 le confirment. Selon le rapport d’activité de Cybermalveillance.gouv.fr relayé par Le Monde Informatique, le piratage de compte (21 %) et l’hameçonnage (16 %) forment le podium des demandes d’assistance des entreprises et associations françaises, devant les faux ordres de virement (13,5 %). Sur l’année, l’hameçonnage a progressé de 70 % tous publics confondus, d’après une analyse du Journal de l’Économie fondée sur ce même rapport.
Ce succès du phishing s’explique par le facteur humain. Interrogé par Presse-citron, le cofondateur de la startup Kamaé rappelle que près de 90 % des cyberattaques trouvent leur origine dans une erreur humaine, un email piégé, un lien cliqué trop vite ou un mot de passe trop simple. Un programme de sensibilisation bien construit agit précisément sur ce facteur humain, à condition d’être mesuré dans la durée plutôt que déployé une fois puis oublié.
Formation à la cybersécurité : que dit la réglementation ?
Trois textes encadrent, à des degrés différents, l’obligation de sensibiliser ses salariés :
- La directive NIS2 (UE 2022/2555). Son article 21 impose aux entités essentielles et importantes de déployer des « formations continues en matière de cybersécurité et des programmes de sensibilisation à la sécurité ». Son article 20 va plus loin en rendant la formation obligatoire pour les membres des organes de direction eux-mêmes, et encourage les entités à l’étendre à l’ensemble du personnel. Selon les estimations de l’ANSSI relayées par Elitek, entre 10 000 et 15 000 entités françaises sont directement concernées.
- Le Code du travail. L’article L. 4121-1 impose à l’employeur des actions d’information et de formation pour assurer la sécurité de ses salariés, ce qui inclut désormais les risques numériques liés à leur poste.
- Le RGPD. Son article 32 impose des mesures organisationnelles appropriées pour garantir la sécurité des données personnelles traitées, ce qui recouvre la formation des personnes qui y ont accès.
Même les entreprises non directement soumises à NIS2 ont donc un intérêt réglementaire, en plus de l’intérêt opérationnel, à structurer un programme de sensibilisation.
Bâtir un programme de formation anti-phishing en 5 étapes
Un programme efficace ne se limite pas à un module e-learning envoyé une fois par an. Voici les étapes qui reviennent dans les méthodologies les plus abouties.
1. Évaluer le niveau de maturité des équipes
Avant de former, il faut mesurer. Un questionnaire en ligne ou une première campagne de phishing test permet d’identifier les services les plus exposés (souvent la comptabilité et les fonctions en contact avec l’externe) et le niveau réel de connaissance des bonnes pratiques.
2. Rédiger et diffuser une politique de sécurité claire
Quel que soit le résultat de l’évaluation, une politique de sécurité informatique écrite et diffusée à tous fixe le cadre : gestion des mots de passe, usage des clés USB, sauvegardes, signalement d’un incident. C’est le socle sur lequel s’appuiera la formation.
3. Choisir des formats adaptés et personnalisés par rôle
Un commercial nomade et un comptable sédentaire ne sont pas exposés aux mêmes risques. Les programmes les plus efficaces combinent des modules courts (micro-learning vidéo de quelques minutes), des ateliers présentiels pour les fonctions les plus exposées, et des parcours certifiants pour les référents cybersécurité internes. Le renforcement de l’authentification fait partie des réflexes à intégrer à ce socle ; notre article sur l’authentification multifacteur en entreprise détaille sa mise en œuvre.
4. Organiser des campagnes de phishing simulé régulières
La simulation d’attaque reste l’outil le plus concret pour ancrer un réflexe : un email de phishing factice est envoyé aux salariés, et les clics ou signalements sont mesurés. Un rythme trimestriel est le plus courant : assez fréquent pour maintenir la vigilance, assez espacé pour éviter la lassitude. Les scénarios doivent évoluer d’une campagne à l’autre (fausse facture, faux message RH, usurpation d’un collègue) pour ne pas devenir prévisibles. L’enjeu n’est pas de sanctionner mais de mesurer les progrès dans le temps et d’identifier les collaborateurs qui ont besoin d’un accompagnement supplémentaire. Certaines situations sensibles, une annonce de restructuration par exemple, sont à éviter comme scénario de simulation pour ne pas ajouter d’anxiété inutile.
5. Mesurer, ajuster et impliquer la direction
Trois indicateurs suffisent en général à piloter un programme : le taux de clic sur les emails simulés (à faire baisser dans le temps), le taux de signalement spontané via le bouton dédié ou la messagerie IT (à faire monter), et le délai moyen entre l’envoi de la simulation et son signalement. Suivis campagne après campagne, ces trois chiffres permettent d’objectiver la progression et de recentrer la formation sur les services ou les profils qui restent les plus exposés. L’adhésion visible de la direction, qui participe elle-même aux simulations, conditionne largement le sérieux avec lequel les équipes suivent le programme.
Combien coûte une formation à la sensibilisation cybersécurité ?
Les tarifs varient selon le format retenu. À titre d’ordre de grandeur, Elitek, organisme de formation certifié Qualiopi, propose un parcours e-learning complet de 8 heures à environ 290 € net de taxe par salarié, et une journée animée par un formateur en inter-entreprises autour de 950 € HT par personne. Ces formations relèvent en général du plan de développement des compétences et sont finançables via l’OPCO de l’entreprise ; le CPF, réservé aux formations certifiantes, n’est généralement pas mobilisable pour une simple sensibilisation interne.
Ce coût est à mettre en regard de celui d’un incident évité. Selon une analyse de l’étude IBM sur le coût des violations de données, reprise par Lukla Group, les entreprises qui investissent dans la formation de leurs équipes réduisent sensiblement le coût moyen d’une violation de données par rapport à celles qui n’en font pas.
Quels outils et solutions pour former ses salariés ?
Le marché de la sensibilisation cybersécurité regroupe des acteurs de tailles différentes. KnowBe4, souvent cité comme leader du secteur, propose une plateforme de simulations de phishing et de modules e-learning, distribuée en France notamment via des intégrateurs comme Prodware. Des acteurs français comme Riot se positionnent sur une approche plus légère, pensée pour les PME, avec des formats courts et ludiques. D’autres solutions combinent filtrage technique des emails et volet pédagogique, une approche qui a l’avantage de traiter à la fois la prévention technique et le facteur humain.
Les ressources publiques gratuites
Avant d’investir dans une solution commerciale, plusieurs ressources officielles permettent d’amorcer un programme sans budget dédié. Cybermalveillance.gouv.fr distribue sous licence libre un kit de sensibilisation destiné aux petites entreprises, la MalletteCyber Pro, avec livret pédagogique, jeu de cartes et affiches. Du côté de l’ANSSI, un kit de communication est mis à disposition chaque année à l’occasion du Cybermoi/s pour relayer la sensibilisation en interne (affiches, signature mail, bannières). Enfin, la CNIL rappelle dans son guide de la sécurité des données personnelles que la sensibilisation des utilisateurs figure parmi les toutes premières mesures attendues au titre de l’article 32 du RGPD, avant même les dispositifs techniques.
Le choix entre ces ressources gratuites et une solution commerciale dépend surtout de la taille de l’entreprise, du nombre de salariés à former et du niveau d’intégration souhaité avec l’environnement de messagerie existant. Un accompagnement externe peut aider à cadrer ce choix ; c’est l’objet de notre accompagnement cybersécurité pour les entreprises.
Les limites d’un programme de sensibilisation
La sensibilisation seule ne suffit pas. Une étude OpinionWay menée pour Mailinblack, citée par Le Monde Informatique, montre que 88 % des salariés interrogés se déclarent vigilants face aux emails suspects, mais seuls 3 % d’entre eux parviennent à identifier correctement tous les emails frauduleux d’un test. L’écart entre le sentiment de vigilance et la performance réelle est donc important, et il ne se comble pas avec une session de formation isolée.
Par ailleurs, la sensibilisation ne remplace pas les mesures techniques : filtrage anti-spam, authentification multifacteur, mises à jour de sécurité. Elle en est le complément indispensable, pas le substitut. Enfin, un programme mal dosé (trop de simulations, sanctions perçues comme punitives) peut créer de la lassitude ou de la défiance plutôt que renforcer les bons réflexes ; l’équilibre entre pédagogie et mise à l’épreuve doit rester une priorité.
Questions fréquentes
Un rythme annuel minimum est recommandé pour la formation formelle, complété par des campagnes de phishing simulé plus fréquentes, généralement trimestrielles, pour maintenir la vigilance dans la durée.
Elle est explicitement obligatoire pour les entités soumises à NIS2 (environ 10 000 à 15 000 organisations en France). Pour les autres, le Code du travail et le RGPD imposent des actions d’information et de formation, sans détailler de format précis.
La sensibilisation vise à créer des réflexes généraux chez l’ensemble des collaborateurs (reconnaître un email suspect, signaler un incident), tandis que la formation, plus technique, s’adresse en priorité aux équipes IT ou aux référents sécurité.
Tous les collaborateurs sont concernés, mais les fonctions les plus exposées (comptabilité, direction, RH, commerciaux en contact avec l’externe) sont généralement traitées en priorité, ainsi que les nouveaux arrivants dès leur intégration.
Les indicateurs les plus utilisés sont le taux de clic sur les campagnes de phishing simulé, le taux de signalement spontané des emails suspects, et l’évolution du nombre d’incidents réels sur une période donnée.