
Gaia Cloud

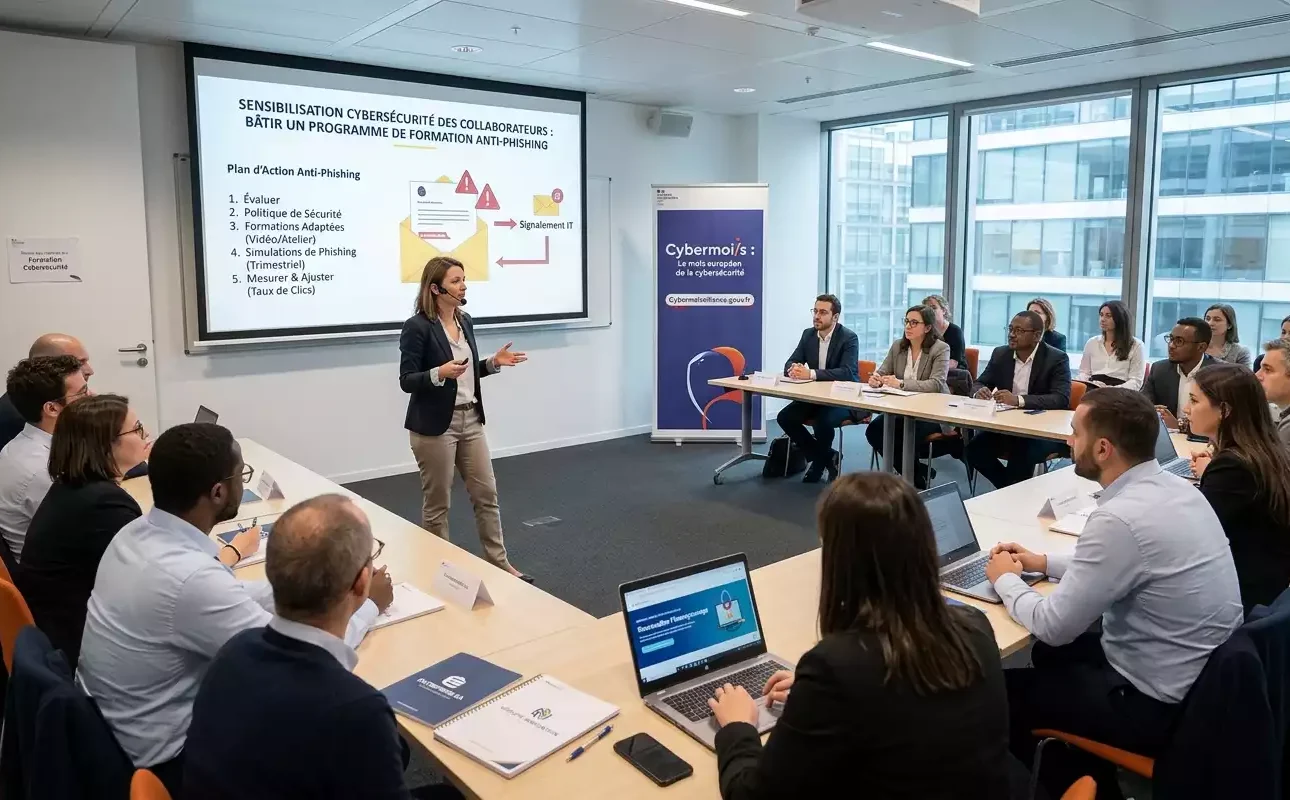
Une formatrice en cybersécurité présente un plan d'action anti-phishing devant des collaborateurs réunis dans une salle de réunion moderne. Un écran affiche le titre de la formation et les étapes clés, à côté d'une affiche du Cybermoi/s.

Sensibilisation Cybersécurité des Collaborateurs : Bâtir un Programme de Formation Anti-Phishing

La sensibilisation à la cybersécurité des salariés regroupe l’ensemble des actions de formation, d’information et de mise en pratique (souvent via des simulations de phishing) qui apprennent aux collaborateurs à reconnaître une tentative d’hameçonnage et à adopter les bons réflexes. C’est aujourd’hui la mesure la plus efficace contre le risque cyber : près de 90 […]
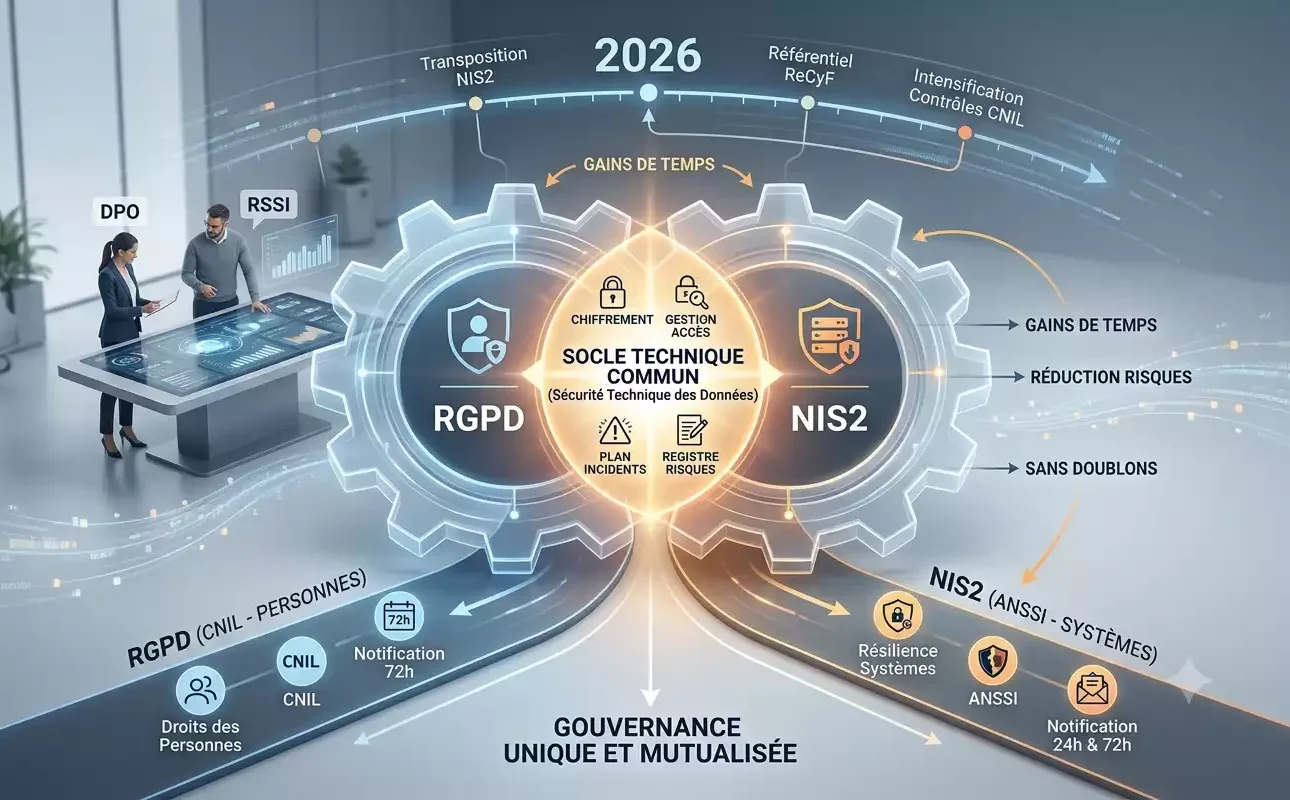
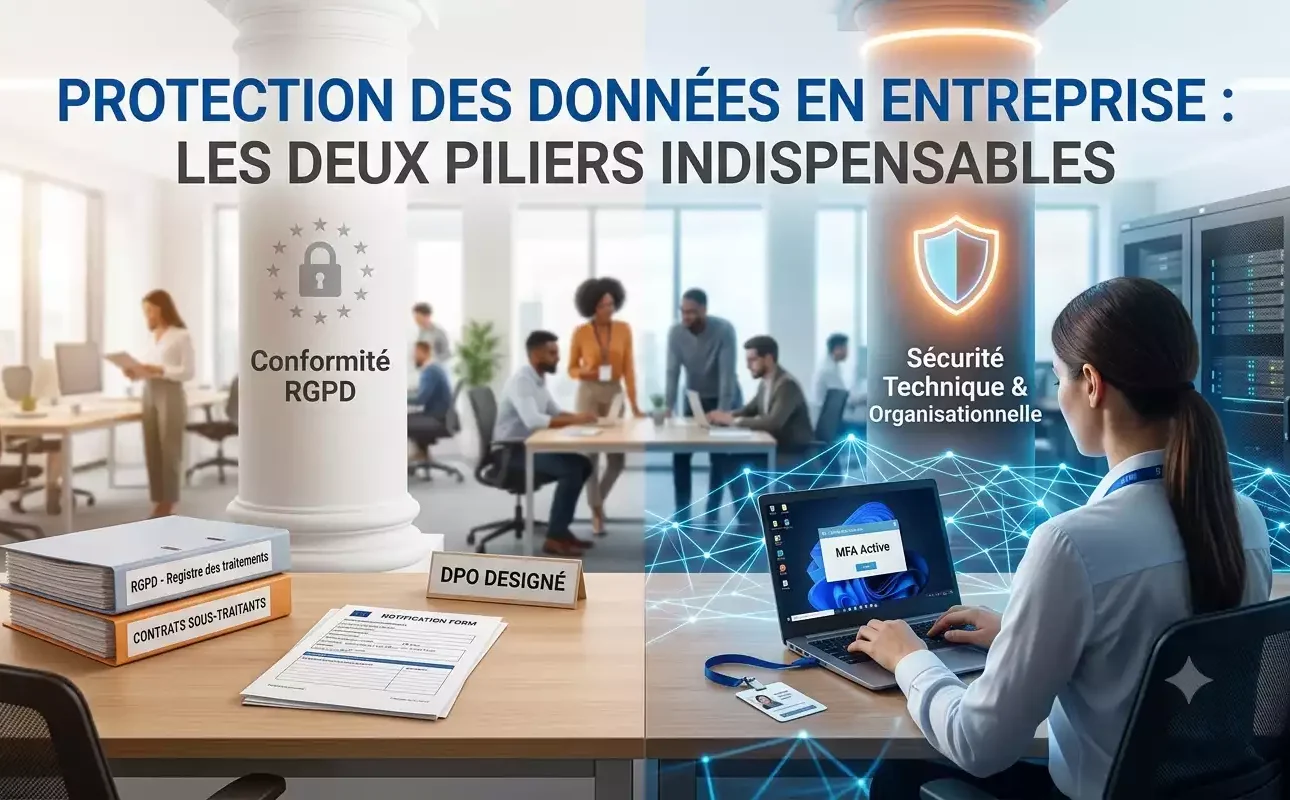
Schéma infographique détaillé illustrant la conformité RGPD entreprise 2026 et NIS2. Il montre les points communs, comme la sécurité technique et la gouvernance mutualisée, ainsi que les différences concernant les objets protégés (personnes vs systèmes) et les autorités de contrôle (CNIL vs ANSSI). Les bénéfices affichés sont le gain de temps et la réduction des risques sans doublons d'efforts. Image générée par Gemini.

RGPD et NIS2 en 2026 : Comment Articuler les Deux Conformités sans Doublonner vos Efforts

La conformité RGPD entreprise 2026 et la conformité NIS2 reposent sur un socle commun : la sécurité technique des données. Chiffrement, gestion des accès, plan de réponse aux incidents, registre des risques. On peut mutualiser ces éléments entre les deux démarches. Ce qui reste distinct, c’est trois choses. L’objet protégé : les personnes pour le […]

Illustration générée par Gemini montrant les deux piliers de la protection des données entreprise rgpd : d'un côté la conformité administrative (registre des traitements, DPO) et de l'autre la sécurité technique (authentification MFA, serveurs sécurisés) dans un bureau moderne.

Protection des Données en Entreprise : les Bonnes Pratiques au-delà du RGPD

La protection des données en entreprise repose sur deux piliers. D’un côté, la conformité au RGPD : registre des traitements, information des personnes, notification des violations sous 72 heures. De l’autre, des mesures de sécurité concrètes : contrôle des accès, encadrement des prestataires, formation des équipes. Le premier pilier sans le second ne protège personne. […]