
Gaia Cloud

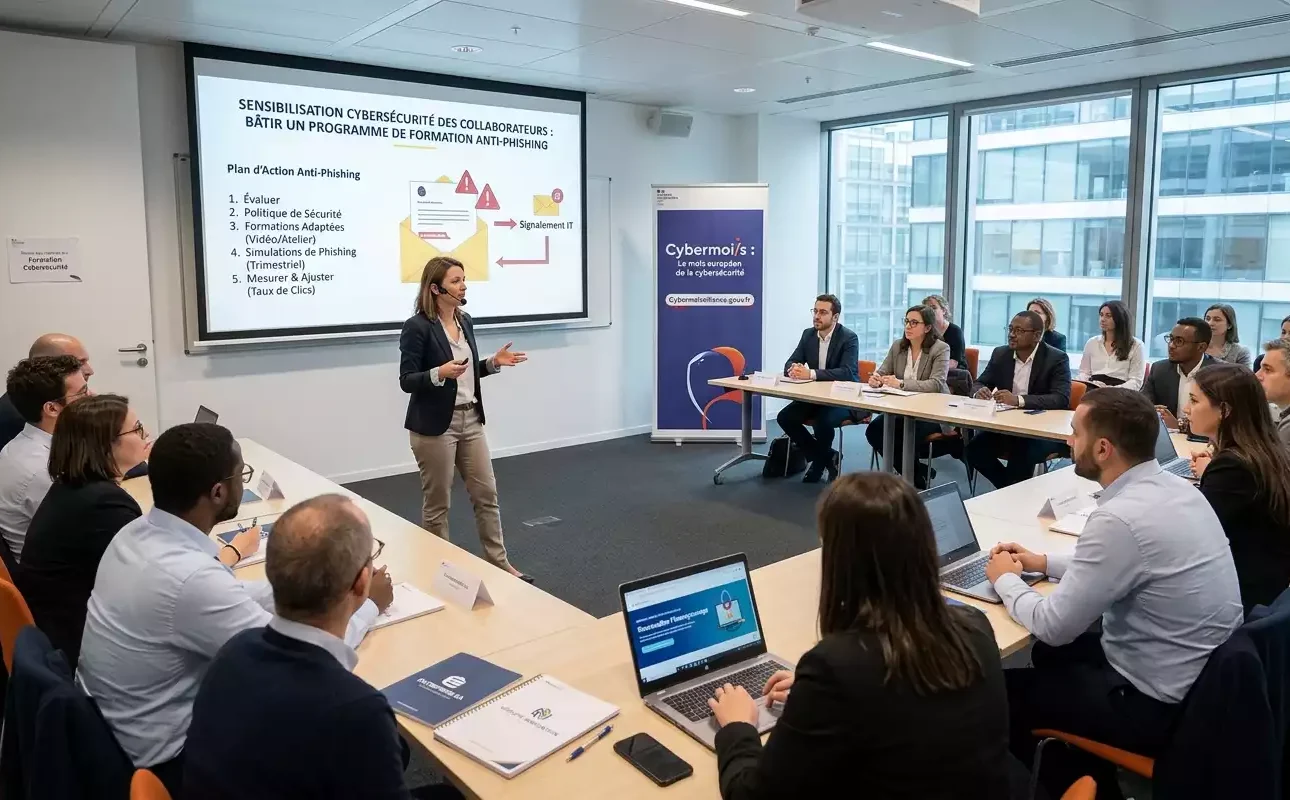
Une formatrice en cybersécurité présente un plan d'action anti-phishing devant des collaborateurs réunis dans une salle de réunion moderne. Un écran affiche le titre de la formation et les étapes clés, à côté d'une affiche du Cybermoi/s.

Sensibilisation Cybersécurité des Collaborateurs : Bâtir un Programme de Formation Anti-Phishing

La sensibilisation à la cybersécurité des salariés regroupe l’ensemble des actions de formation, d’information et de mise en pratique (souvent via des simulations de phishing) qui apprennent aux collaborateurs à reconnaître une tentative d’hameçonnage et à adopter les bons réflexes. C’est aujourd’hui la mesure la plus efficace contre le risque cyber : près de 90 […]

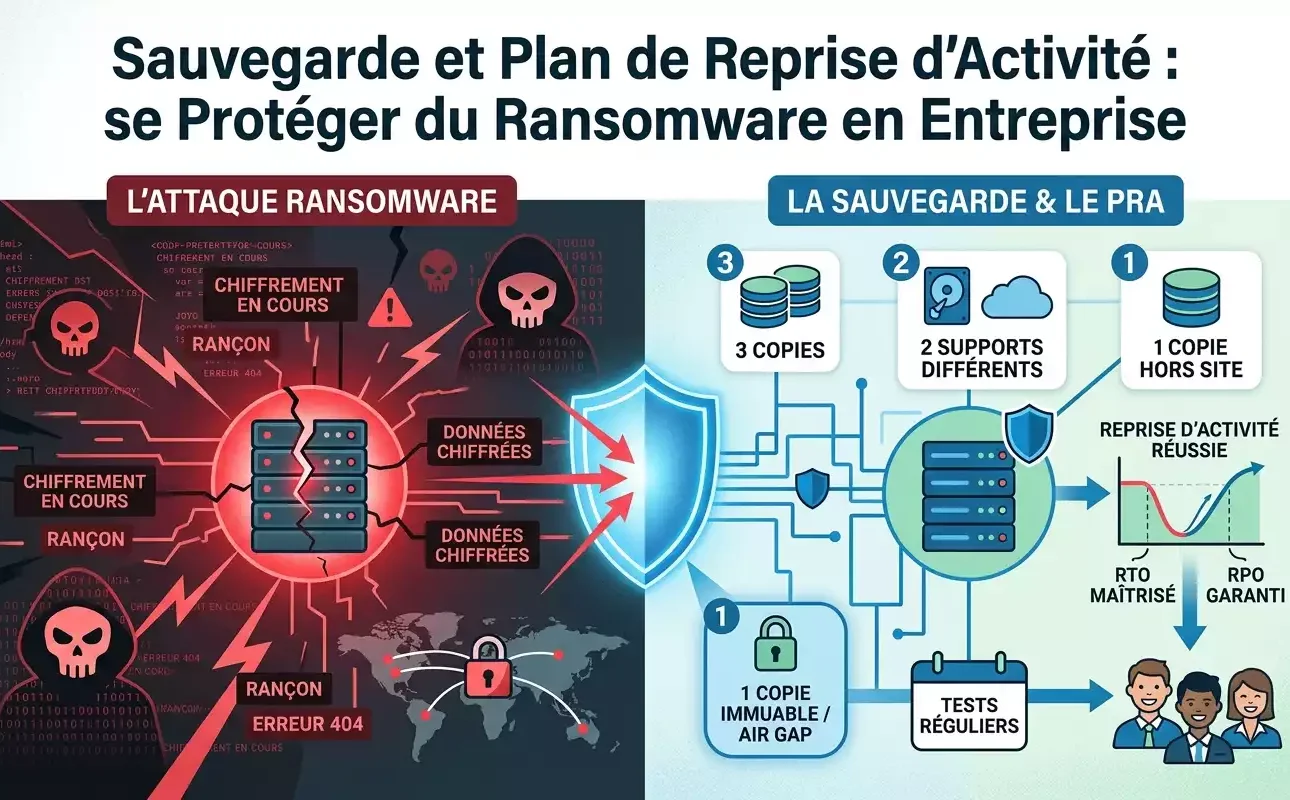
Infographie illustrative sur la sauvegarde et le plan de reprise d'activité (PRA) face aux ransomwares en entreprise. À gauche, sur fond rouge, une menace cyber montre des serveurs chiffrés, des verrous et des crânes symbolisant la demande de rançon. À droite, sur fond bleu, la solution PRA détaille la règle 3-2-1-1 avec des sauvegardes immuables (air gap), des tests réguliers et la maîtrise du RTO/RPO pour assurer la reprise d'activité d'une équipe. Image générée par Gemini.

Sauvegarde et Plan de Reprise d’Activité : se Protéger du Ransomware en Entreprise

Une sauvegarde fiable associée à un plan de reprise d’activité (PRA) reste la meilleure protection d’une entreprise contre un ransomware. Sans copie saine des données, la seule option de récupération est de payer la rançon. Or, cela ne garantit ni la restitution des fichiers, ni l’arrêt des menaces des cybercriminels. À l’inverse, un PRA bien […]

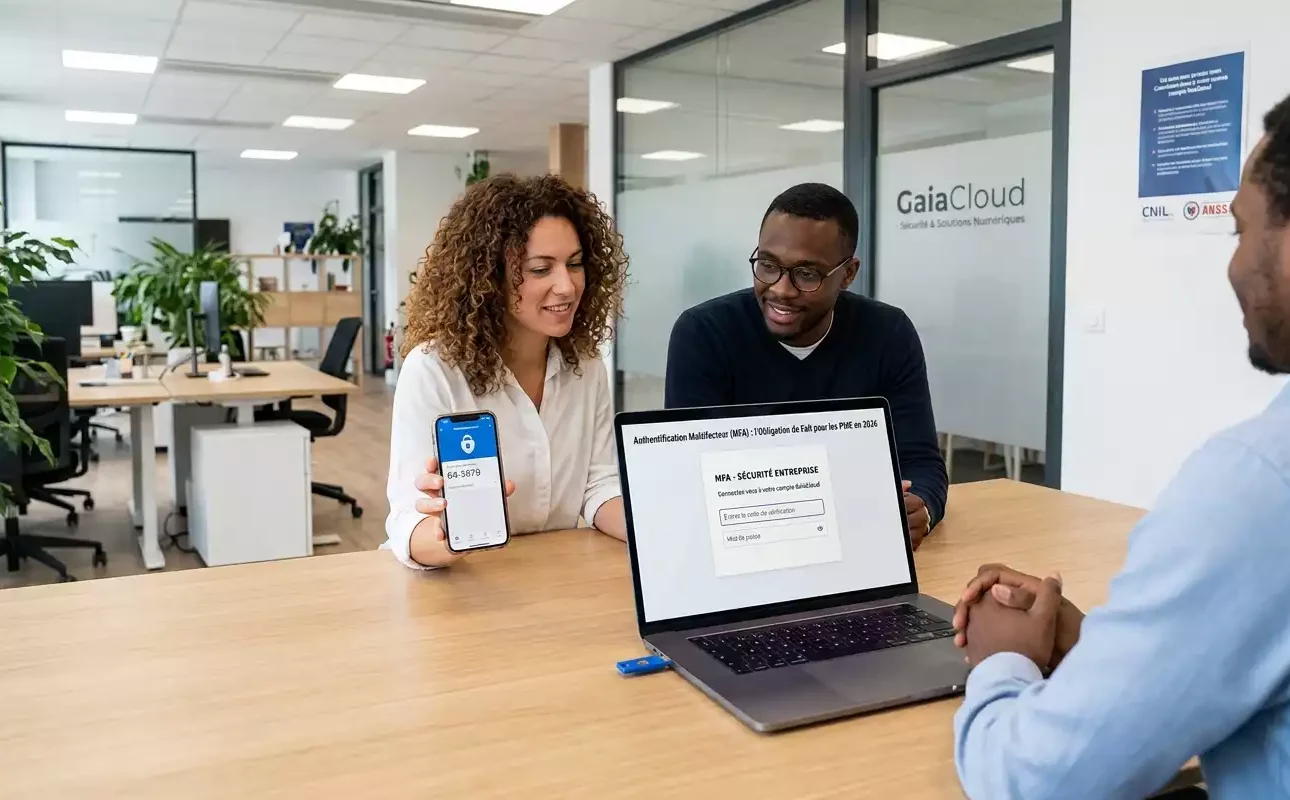
Une photographie grand angle d'un bureau moderne et lumineux en espace ouvert avec trois employés de bureau, deux assis et un troisième de profil, se faisant face. Une femme avec une coiffure bouclée présente son smartphone qui affiche un code de sécurité sur l'écran pour l'authentification multifacteur, et un homme avec des lunettes regarde un ordinateur portable qui montre également une demande d'authentification multifacteur. Un homme sur la droite regarde la femme. Généré par Gemini

Authentification Multifacteur (MFA) : l’Obligation de Fait pour les PME en 2026

La MFA authentification entreprise consiste à exiger au moins deux preuves d’identité différentes pour accéder à un compte professionnel, au lieu d’un simple mot de passe. En 2026, elle n’est imposée par aucune loi générale, mais elle est devenue incontournable en pratique : la CNIL la recommande officiellement, les cyberassureurs la conditionnent à la souscription […]

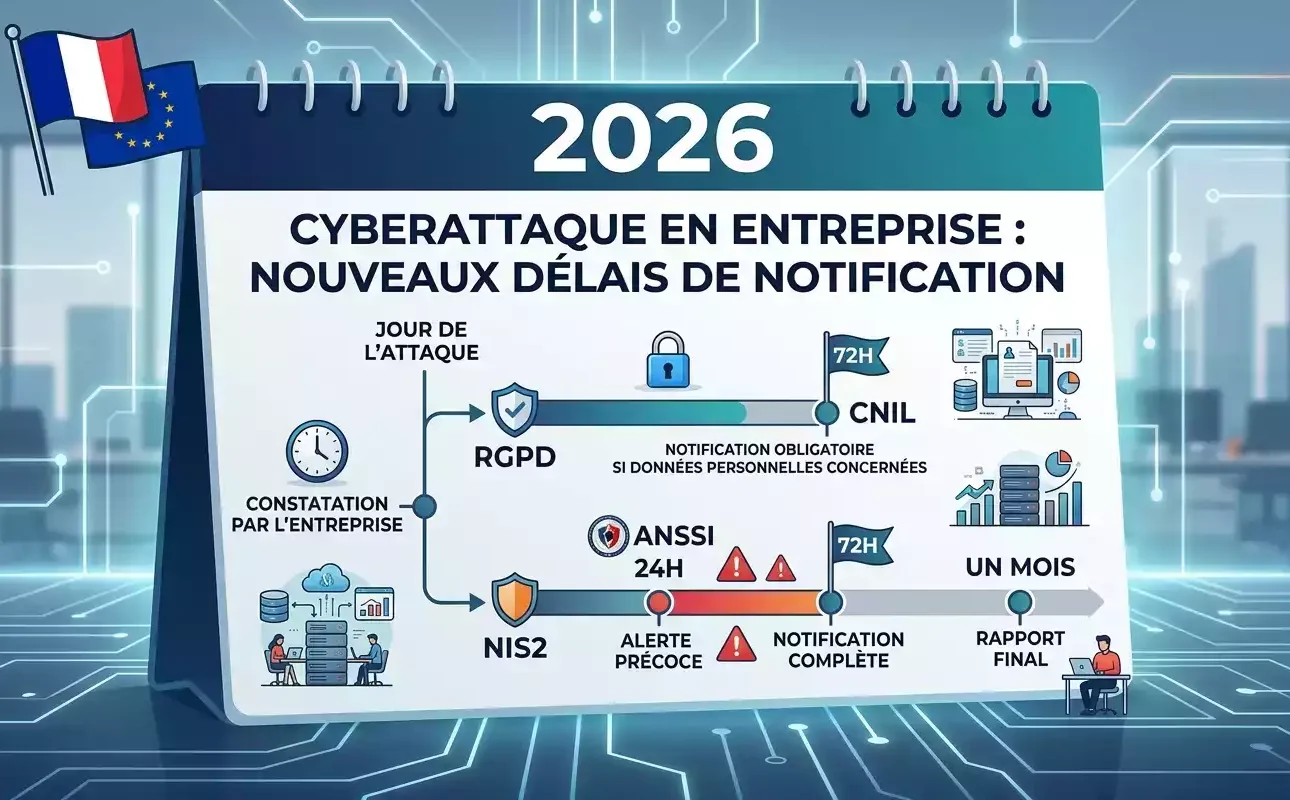
Infographie représentant une chronologie 2026 pour savoir, face à une cyberattaque entreprise, que faire : notification CNIL sous 72h (RGPD) et alerte ANSSI sous 24h suivie d'un rapport sous 72h et 1 mois (NIS2).

Cyberattaque en Entreprise : les Nouveaux Délais de Notification à Respecter en 2026

Article mis à jour le 27 août 2026. Le cadre NIS2 étant encore en cours de transposition en France, certains éléments (calendrier, sanctions) sont susceptibles d’évoluer d’ici la promulgation définitive de la loi. En cas de cyberattaque, une entreprise doit d’abord isoler les systèmes touchés et alerter son support informatique. Vient ensuite l’étape que beaucoup […]

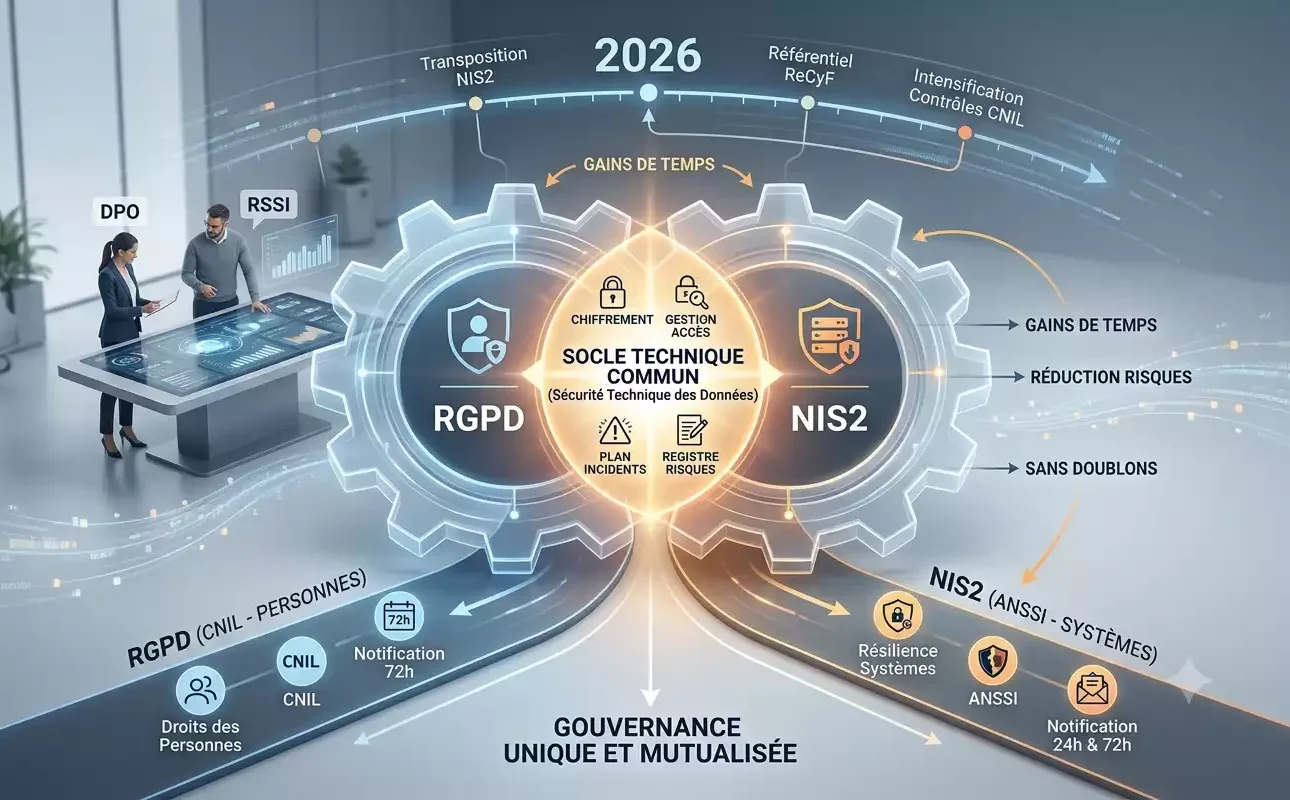
Schéma infographique détaillé illustrant la conformité RGPD entreprise 2026 et NIS2. Il montre les points communs, comme la sécurité technique et la gouvernance mutualisée, ainsi que les différences concernant les objets protégés (personnes vs systèmes) et les autorités de contrôle (CNIL vs ANSSI). Les bénéfices affichés sont le gain de temps et la réduction des risques sans doublons d'efforts. Image générée par Gemini.

RGPD et NIS2 en 2026 : Comment Articuler les Deux Conformités sans Doublonner vos Efforts

La conformité RGPD entreprise 2026 et la conformité NIS2 reposent sur un socle commun : la sécurité technique des données. Chiffrement, gestion des accès, plan de réponse aux incidents, registre des risques. On peut mutualiser ces éléments entre les deux démarches. Ce qui reste distinct, c’est trois choses. L’objet protégé : les personnes pour le […]

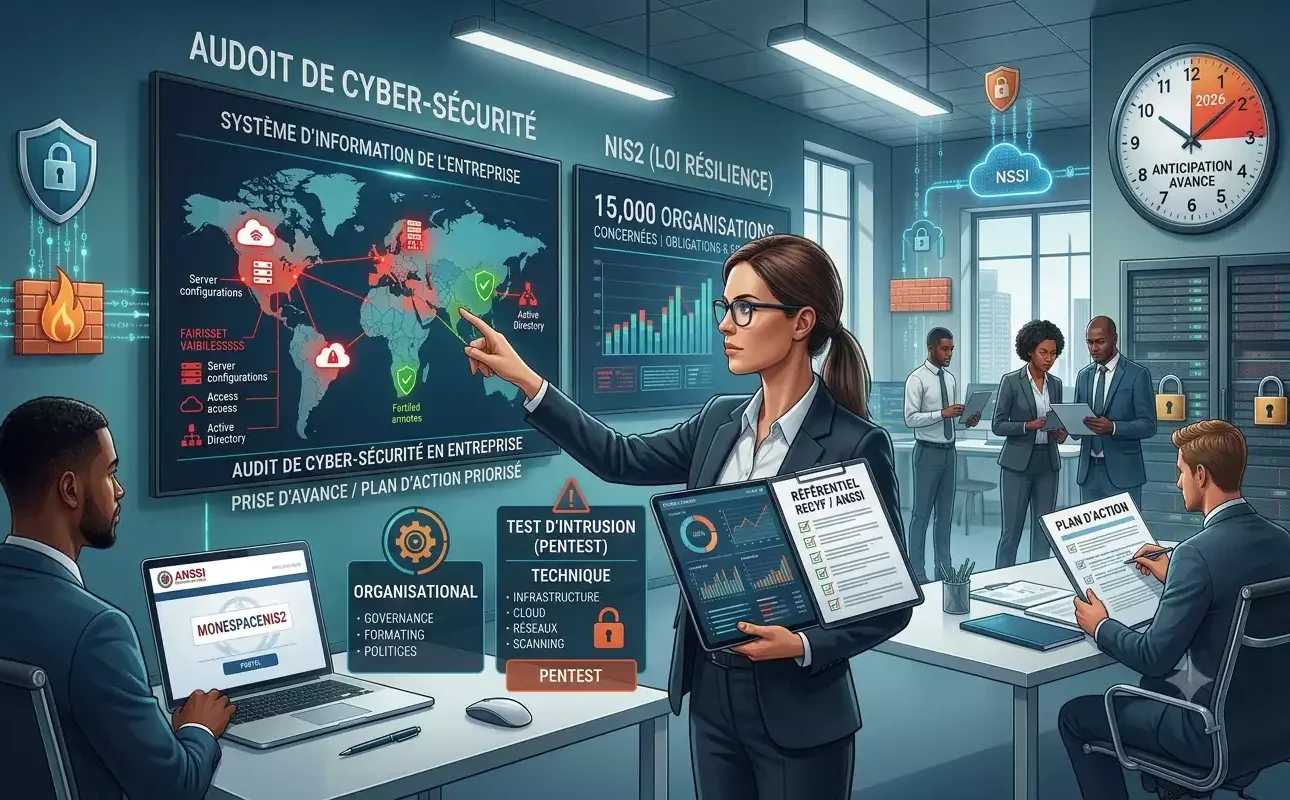
Une équipe d'experts analyse le système d'information sur un écran géant pour un audit cybersécurité entreprise, mettant en avant la conformité NIS2 et un plan d'action stratégique. Image générée par Gemini.

Audit de Cybersécurité en Entreprise : le Bon Réflexe avant la Loi Résilience (NIS2)

Un audit de cybersécurité en entreprise est une évaluation méthodique du système d’information qui identifie les vulnérabilités techniques et organisationnelles, mesure le niveau de protection réel des données et débouche sur un plan d’action priorisé. En 2026, cette démarche prend une dimension nouvelle : la directive NIS2, en cours de transposition en France via la […]

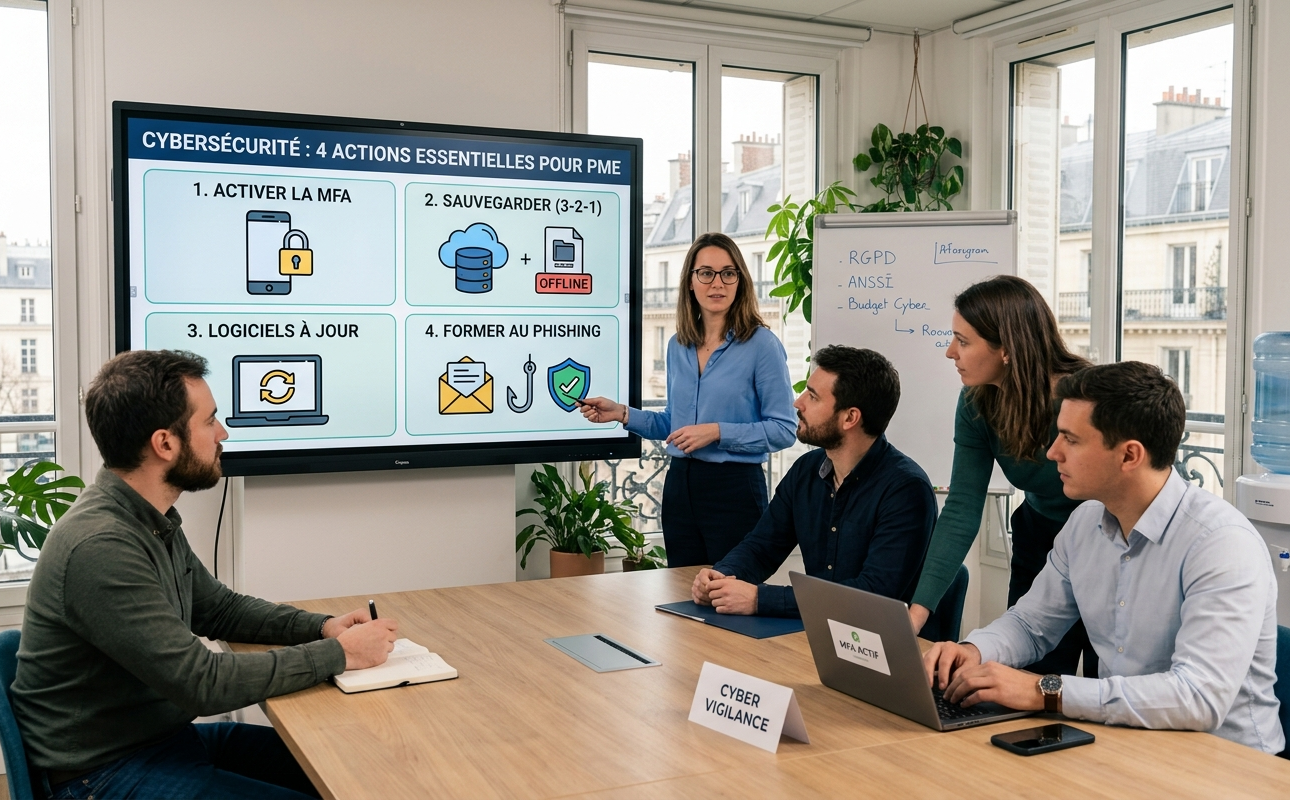
Une équipe de quatre collègues collabore autour d'une grande table de conférence en bois dans un bureau moderne et bien éclairé. Une femme avec des lunettes et une chemise bleue présente un grand écran interactif affichant une infographie intitulée « CYBERSÉCURITÉ : 4 ACTIONS ESSENTIELLES POUR PME ». L'écran est divisé en quatre panneaux distincts avec des icônes et du texte en français : ACTIVER LA MFA (avec une icône de smartphone et de cadenas). SAUVEGARDER (3-2-1) (avec une icône de nuage de données, de disque dur et de copie hors ligne). LOGICIELS À JOUR (avec une icône d'engrenage de mise à jour sur un ordinateur portable). FORMER AU PHISHING (avec une icône d'e-mail, d'hameçon et de bouclier). Deux collègues regardent attentivement l'écran, un homme barbu prenant des notes et une femme penchée vers l'avant. Un quatrième homme consulte son ordinateur portable, sur lequel on peut lire « MFA ACTIF ». L'arrière-plan montre une vue urbaine de Paris, des plantes en pot, un tableau blanc avec des notes et un distributeur d'eau. La mise au point est nette sur l'écran et les participants, avec des couleurs professionnelles. Cette image a été générée par l'intelligence artificielle Gemini de Google.

Cybersécurité en Entreprise : le Guide Essentiel pour les PME en 2026

La cybersécurité en entreprise regroupe toutes les mesures qui protègent les systèmes, les données et les utilisateurs. Elle vise un objectif simple : empêcher les cyberattaques d’atteindre leur cible. Pour une PME, quatre actions suffisent en priorité. Activer la double authentification (MFA). Sauvegarder ses données selon la règle 3-2-1. Maintenir ses logiciels à jour. Former […]